MITAS và Keysight đưa giải pháp kiểm thử an ninh mạng thời AI về Việt Nam
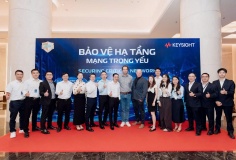
Sáng 27/10 tại Hà Nội, Công ty Cổ phần Công nghệ MITAS Hà Nội phối hợp cùng Keysight Technologies tổ chức hội thảo “Bảo vệ hạ tầng mạng trọng yếu”. Đây là lần đầu tiên giải pháp kiểm thử hạ tầng AI, mật mã hậu lượng tử và bảo mật phần cứng của Keysight được giới thiệu trực tiếp tới các cơ quan, doanh nghiệp và chuyên gia an ninh mạng Việt Nam trong một Hội thảo quy mô lớn, với phần demo thiết bị và trình diễn kỹ thuật do các chuyên gia quốc tế của Keysight thực hiện.
- Bảo vệ tài sản trí tuệ tại doanh nghiệp
- Xây dựng hệ sinh thái doanh nghiệp công nghệ số mạnh mẽ, thúc đẩy Make in Viet Nam
- Người lao động cam kết làm việc lâu dài tại doanh nghiệp được mua thêm cổ phần
- AI phổ biến tại doanh nghiệp Việt Nam nhưng chỉ 15% ghi nhận tăng doanh thu
- A10 AI Gateway sẽ thành lớp điều khiển hoạt động AI doanh nghiệp
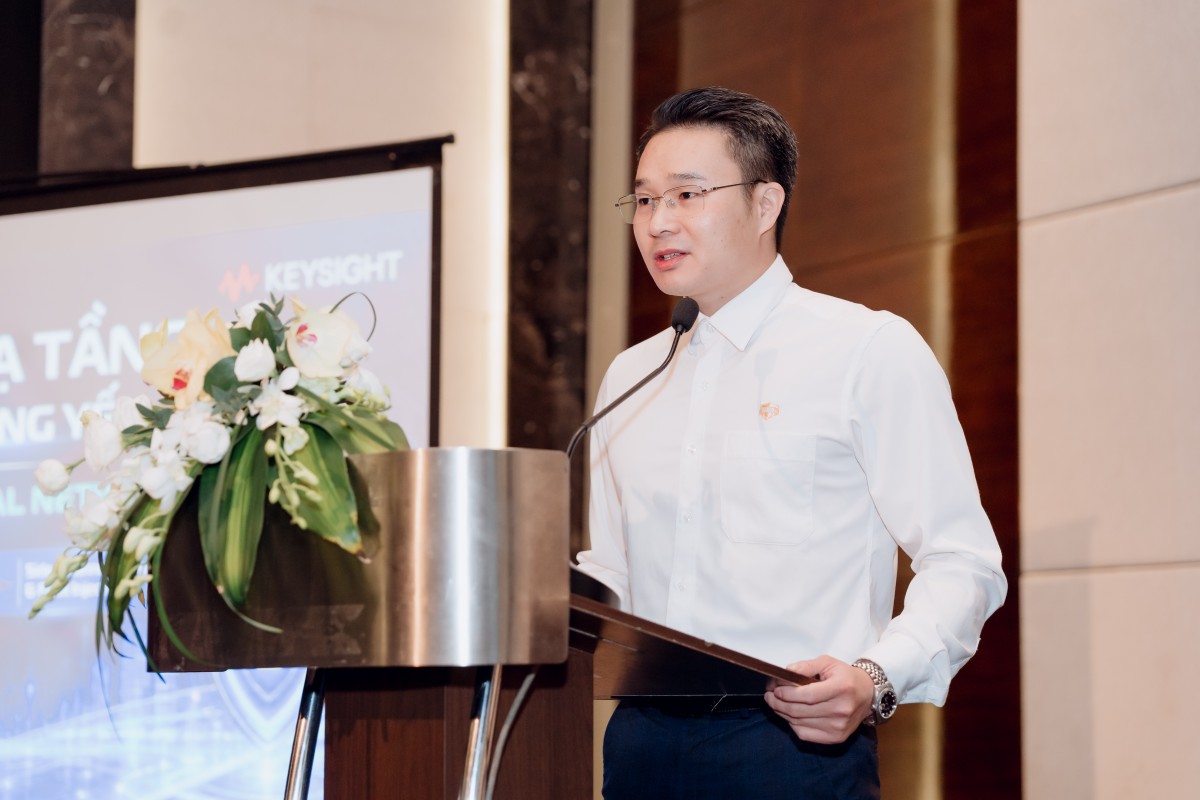
Phát biểu khai mạc, ông Trần Xuân Tiến, Giám đốc Công ty Cổ phần Công nghệ MITAS Hà Nội, đặt hội thảo vào đúng bối cảnh chuyển đổi số trong nước. Ông nhìn nhận rằng đất nước đang bước vào thời đại công nghệ số, nơi trí tuệ nhân tạo cùng các giải pháp hạ tầng thông tin số phát triển rất mạnh mẽ, và chính điều đó khiến thách thức an ninh mạng không còn dừng ở các thiết bị hay hạ tầng đơn lẻ mà đã lan xuống tận lớp phần cứng.
Giám đốc MITAS cho biết hội thảo được tổ chức với mong muốn mang đến cho các đại biểu những sản phẩm, giải pháp và công nghệ phù hợp với năng lực của từng đơn vị trong thời gian tới.
 |
||||
|
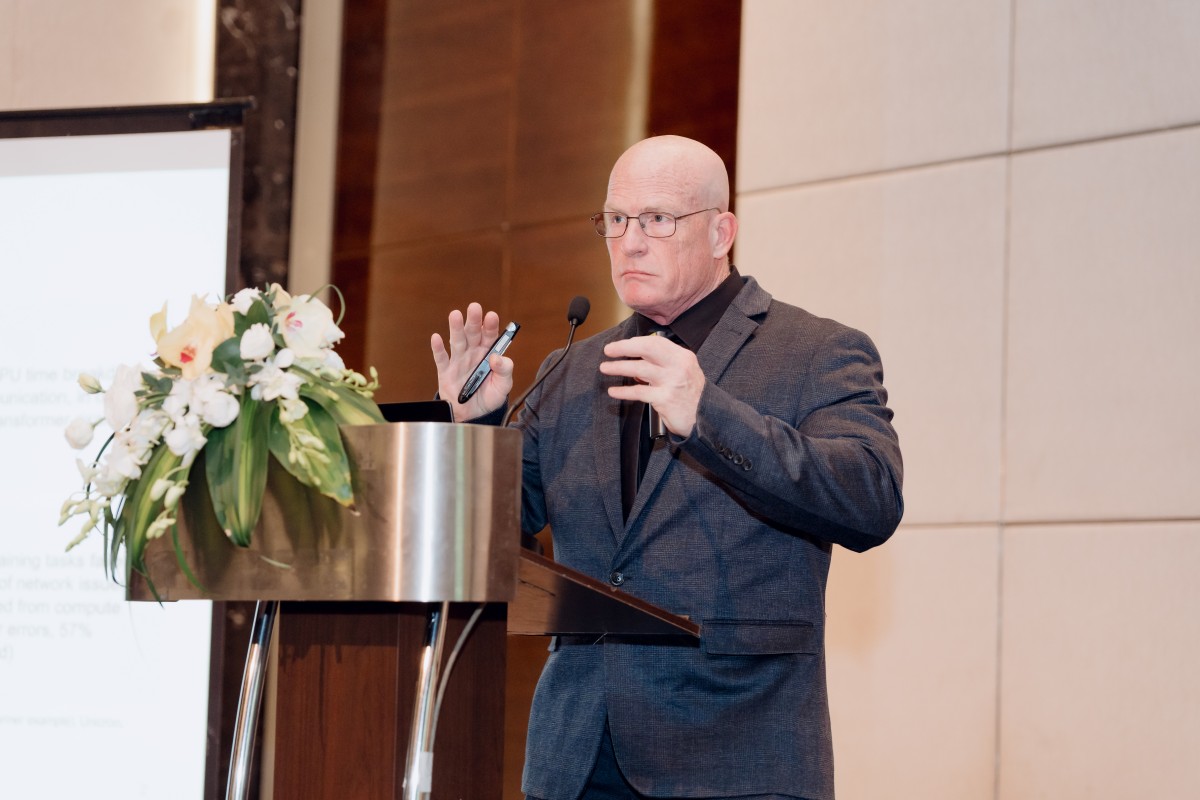
Ông Trần Xuân Tiến, Giám đốc Công ty Cổ phần Công nghệ MITAS Hà Nội. Hạ tầng AI đòi hỏi cách kiểm thử mới Hai chuyên đề đầu tiên do ông Sean Greven, Product Manager thuộc nhóm Keysight, trình bày, xoay quanh câu hỏi cốt lõi là mạng và dịch vụ AI có thật sự chịu được tải trước khi đưa vào vận hành hay không. Luận điểm xuyên suốt được ông nêu ngay từ đầu, rằng hiệu năng hạ tầng mạng AI và hiệu năng ứng dụng AI tuy liên hệ chặt chẽ nhưng phải được kiểm chứng ở những cấp độ khác nhau và bằng những công cụ khác nhau. Theo ông, mạng trung tâm dữ liệu truyền thống được thiết kế cho các luồng dữ liệu nhỏ, bất đồng bộ và tương đối dễ dự đoán, còn cụm AI thì phá vỡ toàn bộ những giả định đó. Để minh họa, diễn giả dẫn các số liệu công bố độc lập. Phân tích Holistic Trace Analysis của Meta cho thấy riêng phần truyền thông đã chiếm tới 62% thời gian GPU trong huấn luyện mô hình Vision Transformer, còn nghiên cứu UNICRON ghi nhận 21% sự cố tác vụ AI bắt nguồn trực tiếp từ lỗi mạng. Ông giải thích trong giai đoạn huấn luyện, mô hình được chia trên hàng trăm GPU. Các GPU này trao đổi dữ liệu theo những bước đồng bộ gọi là Collective và có thể tạo ra một số luồng với dữ liệu rất lớn, gọi là “elephant flows” (luồng voi).
Ông Sean Greven – Product Manager – Keysight Ixia/NSS team. Hệ quả được ông mô tả rất cụ thể. Vì hiệu năng phụ thuộc vào luồng chậm nhất nên một đường nghẽn cũng đủ làm chậm cả cụm GPU. Các luồng voi làm tràn bộ đệm switch gần như tức thì, trong khi cơ chế cân bằng tải dùng hàm băm truyền thống như ECMP thất bại vì không còn đủ độ ngẫu nhiên để phân phối lưu lượng, khiến chỉ một đường bị nghẽn hay một gói bị rớt cũng đủ làm chậm mọi GPU đang chờ và kéo lùi toàn bộ tác vụ huấn luyện. Với bài toán suy luận, diễn giả chuyển sang góc nhìn người dùng cuối. Thời gian phản hồi được quyết định bởi hai chỉ số là thời gian tới token đầu tiên (TTFT: Time To First Token) và độ trễ giữa các token (ITL: Inter-Token Latency). Ông đưa ra một phép tính mà cả hội trường dễ hình dung: “Nếu độ trễ giữa các token chỉ tăng thêm 5 mili giây, một câu trả lời dài 500 token sẽ bị kéo dài thêm khoảng 2,5 giây, và người dùng sẽ lập tức rời bỏ một dịch vụ AI chậm chạp như vậy”.
Giải pháp được giới thiệu là bộ đôi Keysight Data Center Builder (KAI DCB) – kiểm thử nhìn từ phía backend, và Inference Builder (KAI IB) – kiểm thử nhìn từ phía frontend. KAI DCB giả lập tải của các host AI, gồm các thư viện collective, giao thức RoCEv2 cùng cơ chế PFC, ECN, DCQCN, chạy trên phần cứng Aries tốc độ 400G, 800G và 1600G, kiểm thử theo ba cấp độ từ thiết bị, tới kiến trúc fabric, tới chỉ số Job Completion Time của cả hệ thống. Điểm then chốt, theo ông Greven, là toàn bộ việc này cho phép kiểm chứng mạng trước khi GPU về tới nơi, so sánh được hai phương án thiết kế spine-leaf trên cùng một tải trước khi bỏ tiền mua sắm. Về KAI IB, công cụ mô phỏng hàng nghìn người dùng ảo theo các nhóm vai trò như chuyên viên phân tích, lập trình viên, y tế hay giao dịch tài chính, với các câu lệnh sát thực tế, rồi đối chiếu đồng thời góc nhìn phía người dùng và telemetry phía hệ thống trên một màn hình quản lý duy nhất. Khép phần trình bày, ông nhấn mạnh rằng việc phát hiện điểm nghẽn mạng sau khi đã lắp đặt hàng nghìn GPU là cực kỳ tốn kém, nên kiểm chứng trước khi đưa vào sản xuất chính là cách để ra quyết định dựa trên bằng chứng thay vì phỏng đoán. Mật mã hậu lượng tử trước nguy cơ “thu thập hôm nay, giải mã ngày mai” Ở chuyên đề thứ hai, ông Greven đặt ra ba câu hỏi về mức độ sẵn sàng, gồm hệ thống mật mã đã sẵn sàng cho kỷ nguyên hậu lượng tử chưa, các cơ chế bảo mật có bảo vệ và vận hành ổn định ở quy mô thực tế không, và con người cùng quy trình có đủ sức ứng phó khi sự cố xảy ra hay không. Ông cảnh báo về mối đe dọa mà giới an ninh mạng gọi là “thu thập hôm nay, giải mã ngày mai”. Theo phân tích này, kẻ tấn công đang âm thầm thu thập và lưu trữ dữ liệu mã hóa ngay từ bây giờ, chờ tới khi máy tính lượng tử đủ rẻ để giải mã toàn bộ. Thuật toán Shor trên máy tính lượng tử sẽ phá vỡ mật mã khóa công khai như RSA, ECC, Diffie-Hellman, trong khi mã hóa đối xứng như AES-256 vẫn được xem là an toàn. Câu chuyện được ông gắn với bối cảnh pháp lý Việt Nam. NIST đã chuẩn hóa ML-KEM trong FIPS 203 cho trao đổi khóa và ML-DSA trong FIPS 204 cho chữ ký số, còn tại Việt Nam, Luật An ninh mạng 2025 có hiệu lực từ ngày 1/7/2026 và Ban Cơ yếu Chính phủ đã giới thiệu chữ ký số hậu lượng tử dựa trên hàm băm từ tháng 2/2026. Ông nhận định các cơ quan quản lý trên toàn cầu đang dần yêu cầu khả năng linh hoạt mật mã, nên việc kiểm thử sẵn sàng ngay lúc này sẽ tạo ra bằng chứng trước khi một quy định bắt buộc thực sự có hiệu lực. Phần gây chú ý nhất là một tình huống thực tế. Diễn giả kể lại trường hợp kiểm thử tại một ngân hàng lớn, nơi việc bật các bộ mã PQC khiến chất lượng dịch vụ giảm 5%, số kết nối mới mỗi giây giảm tới 20%, và đặc biệt một thiết bị cân bằng tải đã sập hoàn toàn khi xử lý lưu lượng PQC ở chế độ lai. Nguyên nhân nằm ở chỗ thông điệp bắt tay PQC lớn hơn nhiều lần so với truyền thống và trải qua nhiều khung mạng, buộc các thiết bị tường lửa, proxy giải mã TLS và cân bằng tải phải ghép khung ở tốc độ cao, điều mà một thiết bị đạt chuẩn trên giấy tờ chưa chắc làm được trong thực tế.
MITAS cùng Keysight có thể xây dựng kịch bản kiểm thử PQC theo từng loại thiết bị cần kiểm thử (DUT), tải mục tiêu, thuật toán cần đánh giá và tiêu chí nghiệm thu của khách hàng. Giải pháp đi kèm là phần mềm CyPerf kết hợp phần cứng APS, với khả năng giả lập 455 ứng dụng thực tế cùng hàng nghìn mẫu tấn công và mã độc trên nền TLS 1.3 PQC. Theo số liệu được công bố, hệ thống APS với bộ điều khiển M8400 ghép chồng nhiều node có thể đạt tới 15 Tbps lưu lượng TLS, 20 tỷ kết nối đồng thời và 25 triệu kết nối TLS mới mỗi giây. Khép lại, ông giới thiệu nền tảng diễn tập CySOP Cyber Range, một môi trường mô phỏng phân lập triển khai tại chỗ cho các đội SOC của cơ quan chính phủ, quân đội và doanh nghiệp, bám theo khung năng lực NIST NICE với các đội Đỏ, Xanh, Tím, Trắng và báo cáo chấm điểm tự động sau diễn tập. Giải mã “hộp đen”, tấn công kênh bên trên drone DJI Hai chuyên đề còn lại do ông Erwin, Product Manager thuộc Keysight Riscure, trình bày. Mở đầu, ông chia sẻ một quan điểm giản dị rằng bất kỳ thiết bị nào người ta có thể cầm trên tay, từ chiếc điện thoại, thẻ tín dụng, cho tới một chiếc drone hay một ví tiền mã hóa, đều cần được bảo mật, và Keysight cung cấp thiết bị để kiểm tra xem mức bảo mật đó có thật sự đạt yêu cầu hay không. Ông giới thiệu hai phương pháp nền tảng, một là Phân tích kênh bên (SCA), tức đo đạc rồi tìm cách phá các thuật toán mật mã, và hai là Tiêm lỗi (FI), tức cố xâm nhập thiết bị bằng một tác động nhiễu loạn từ bên ngoài. Đối tượng được chọn là một chiếc drone DJI, một trong những nhà sản xuất phổ biến nhất thế giới, với mục tiêu là vi xử lý trung tâm Leadcore ARM Cortex-A7, nơi lưu giữ khóa mã hóa trong quá trình khởi động. Ông đưa ra một cảnh báo đáng chú ý về giới hạn của toán học thuần túy: “Ngay cả khi một thuật toán đã kháng được máy tính lượng tử về mặt toán học, nó vẫn không thể chống lại một đòn tấn công kênh bên vật lý nếu không có biện pháp bảo vệ ở cấp phần cứng”.
Ông Erwin – Product Manager – Keysight Riscure. |
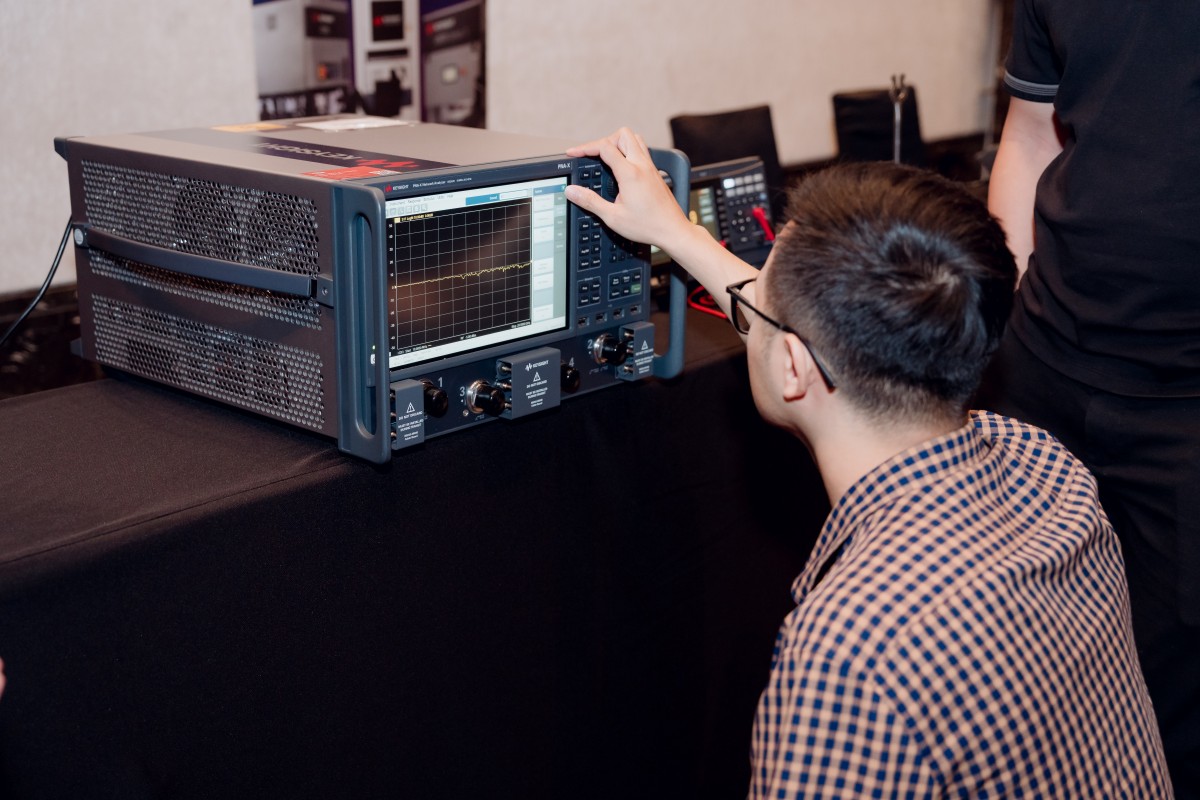
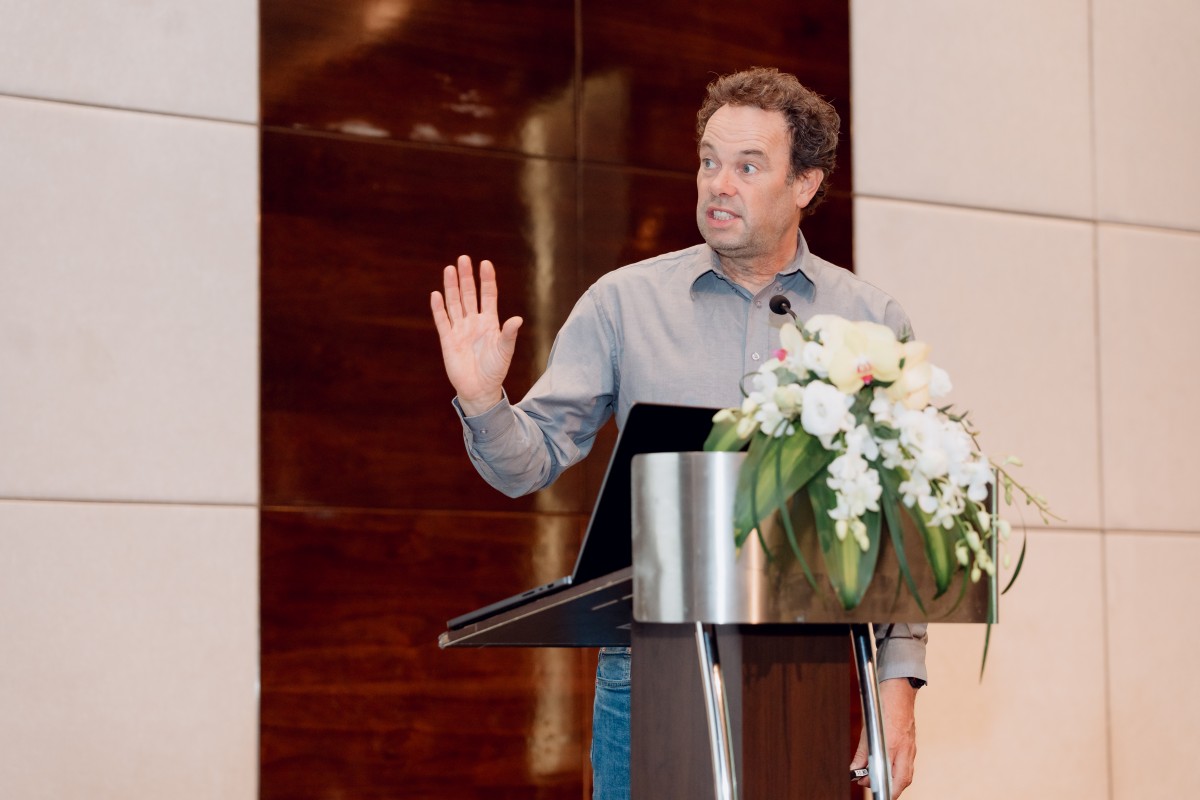
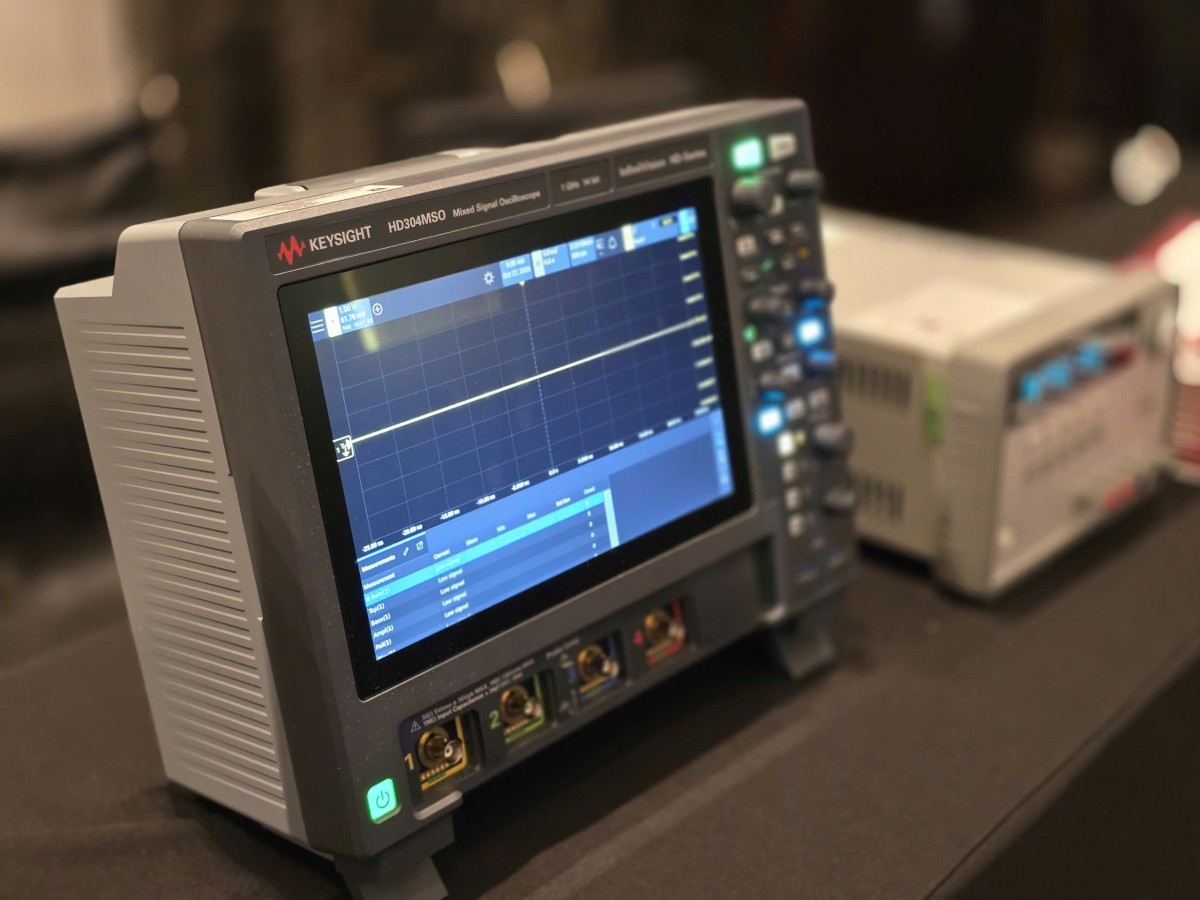
Nguyên lý kỹ thuật được ông mô tả dễ hiểu. Chất bán dẫn tiêu thụ những biến thiên điện năng rất nhỏ mỗi khi chuyển trạng thái logic, và bằng đầu dò EM đặt trên bàn dịch chuyển XYZ cùng máy hiện sóng, kẻ tấn công thu thập các vết sóng công suất này trong lúc chip giải mã. Với kỹ thuật Phân tích công suất tương quan (CPA), thay vì phải dò toàn bộ 2 mũ 256 khả năng, việc tấn công từng byte khóa độc lập chỉ cần khoảng 4.096 lần đoán cho AES-256.
Về quy mô thực nghiệm, nhóm đã thu thập 118.000 vết sóng điện từ, mất 16 giờ vì mỗi lần khởi động lại drone tốn vài giây. Ông nhấn mạnh rằng căn chỉnh các vết sóng là bước tối quan trọng, và chỉ sau khi các vết sóng được căn chỉnh chuẩn xác thì CPA mới trích xuất thành công đúng khóa AES-256 của firmware drone. Để tới được bước giải mã, do drone có kiểm tra chữ ký số, nhóm phải dùng một xung điện từ để tiêm lỗi, ép vi xử lý bỏ qua bước xác minh chữ ký và chấp nhận dữ liệu đầu vào do người kiểm thử kiểm soát.
Kết luận của ông khiến hội trường hình dung rõ mức độ rủi ro. Với khóa AES-256 đã trích xuất, kẻ tấn công có toàn quyền giải mã firmware, xem lại lộ trình bay và bóc tách giao thức truyền thông vô tuyến, biến một đòn tấn công vật lý đơn lẻ thành một lỗ hổng phần mềm có thể nhân rộng lên hàng triệu thiết bị.
 |
 |
 |
 |
MITAS và Keysight giới thiệu bộ giải pháp kiểm thử an ninh mạng thời kỳ AI về Việt Nam
Lỗi điện từ và một bit lật có thể mở ví tiền mã hóa
Chuyên đề cuối cùng, ông Erwin chuyển sang ví cứng KeepKey, thiết bị lưu khóa riêng cho giao dịch Bitcoin. Ông mở đầu bằng một câu đùa khiến cả khán phòng bật cười, rằng sau phiên này ai sở hữu ví tiền mã hóa cứ đưa cho nhóm, họ sẽ lấy ra vài đồng. Ngay sau đó là mục tiêu nghiêm túc, liệu có thể truy cập khóa riêng mà không cần biết mã PIN hay không, và vì firmware của KeepKey là mã nguồn mở trên GitHub nên nhóm phân tích được trực tiếp từng đoạn mã.
Bản chất của Tiêm lỗi được ông giải thích ngắn gọn. Chất bán dẫn cần một môi trường ổn định về điện áp, xung nhịp và nhiễu điện từ, còn kẻ tấn công dùng các phương pháp bên ngoài như sụt áp, can thiệp xung nhịp, xung điện từ hay laser công suất cao để phá vỡ sự ổn định đó, gây ra hành vi bất thường. Ông nêu một điểm bất đối xứng rất đáng suy nghĩ: “Kẻ tấn công chỉ cần đúng một lần duy nhất để chiếm được số Bitcoin, trong khi nhà sản xuất thì buộc phải đúng trong mọi trường hợp, và nếu một lần thử thất bại thì họ cứ việc thử lại hàng trăm nghìn lần”.
Đi vào kỹ thuật, ông mô tả việc tấn công hàm so sánh PIN trên kiến trúc ARM 32-bit. Bằng cách tiêm một xung điện từ vào đúng cửa sổ thời gian tính bằng nano giây, nhóm lật được một bit trong mã lệnh, biến một lệnh rẽ nhánh thành một lệnh lưu trữ hoặc lệnh rỗng, khiến CPU bỏ qua hoàn toàn bước kiểm tra PIN. Nguy hiểm hơn, khi nhắm vào hàm kiểm tra trạng thái khởi tạo, thiết bị tưởng mình là một máy mới chưa cài đặt và cho phép người dùng đặt một mã PIN hoàn toàn mới mà không hề xóa bộ nhớ, nghĩa là khóa riêng Bitcoin gốc vẫn còn nguyên trong khi kẻ tấn công đã đặt được PIN của riêng mình.
Về hiệu suất, tỷ lệ thành công đạt khoảng 0,5%, tức trung bình cứ 200 lần thử thì có một lần vượt qua, và với hệ thống tự động mỗi lần thử chỉ mất một đến hai giây, toàn bộ quá trình bẻ khóa ví KeepKey diễn ra chỉ trong vài phút. Ông cũng gửi một thông điệp tới nhà sản xuất, rằng chính vì vậy họ phải kiểm thử toàn diện để lập bản đồ mọi điểm yếu của chip. Hệ thống Keysight Riscure cho phép lập trình để kiểm thử bất kỳ thuật toán mật mã tùy biến nào, bao gồm cả các thuật toán riêng của Việt Nam, bên cạnh các khóa đào tạo thực hành nơi kỹ sư trực tiếp bẻ khóa chip nhúng.
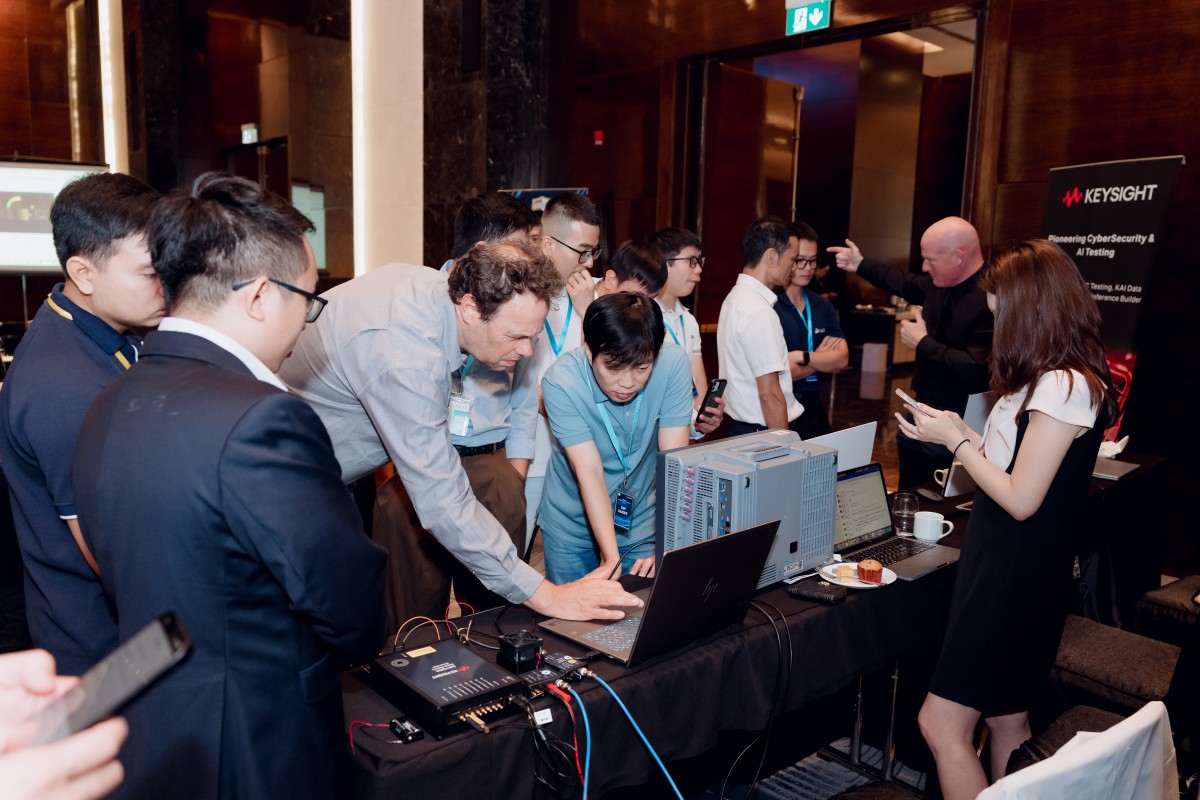 |
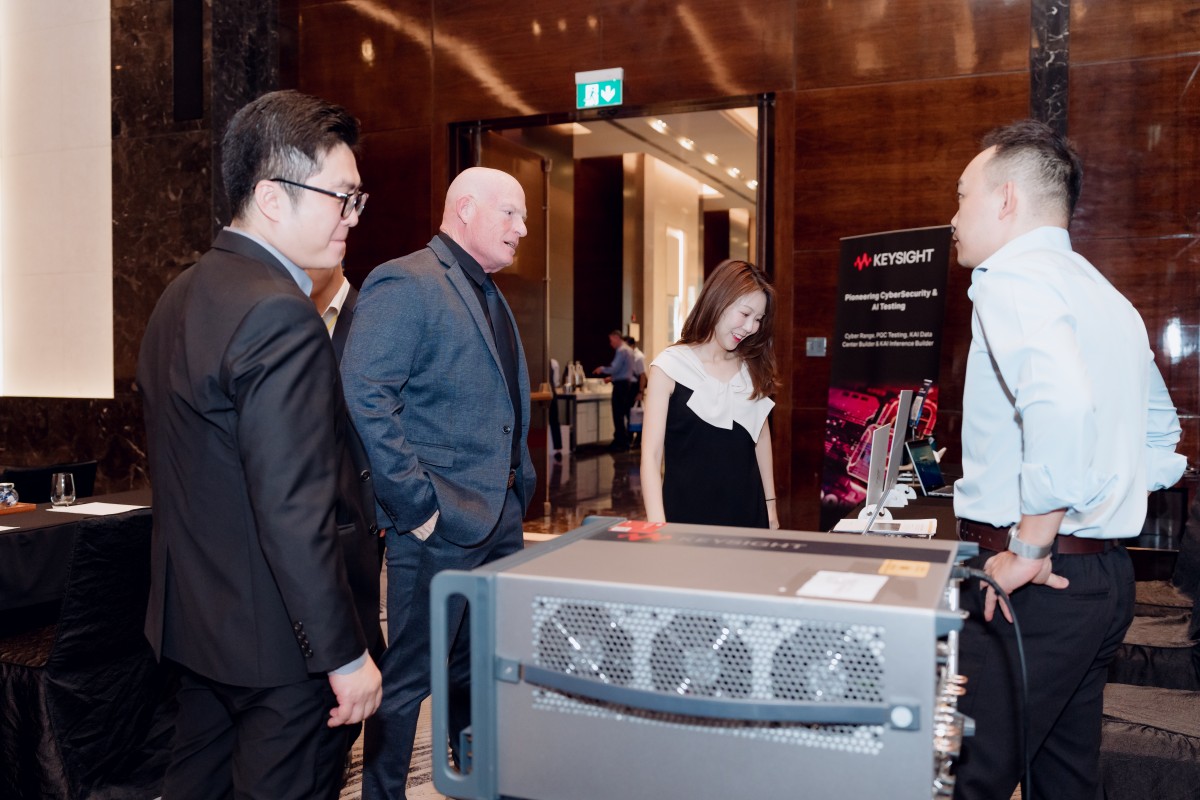
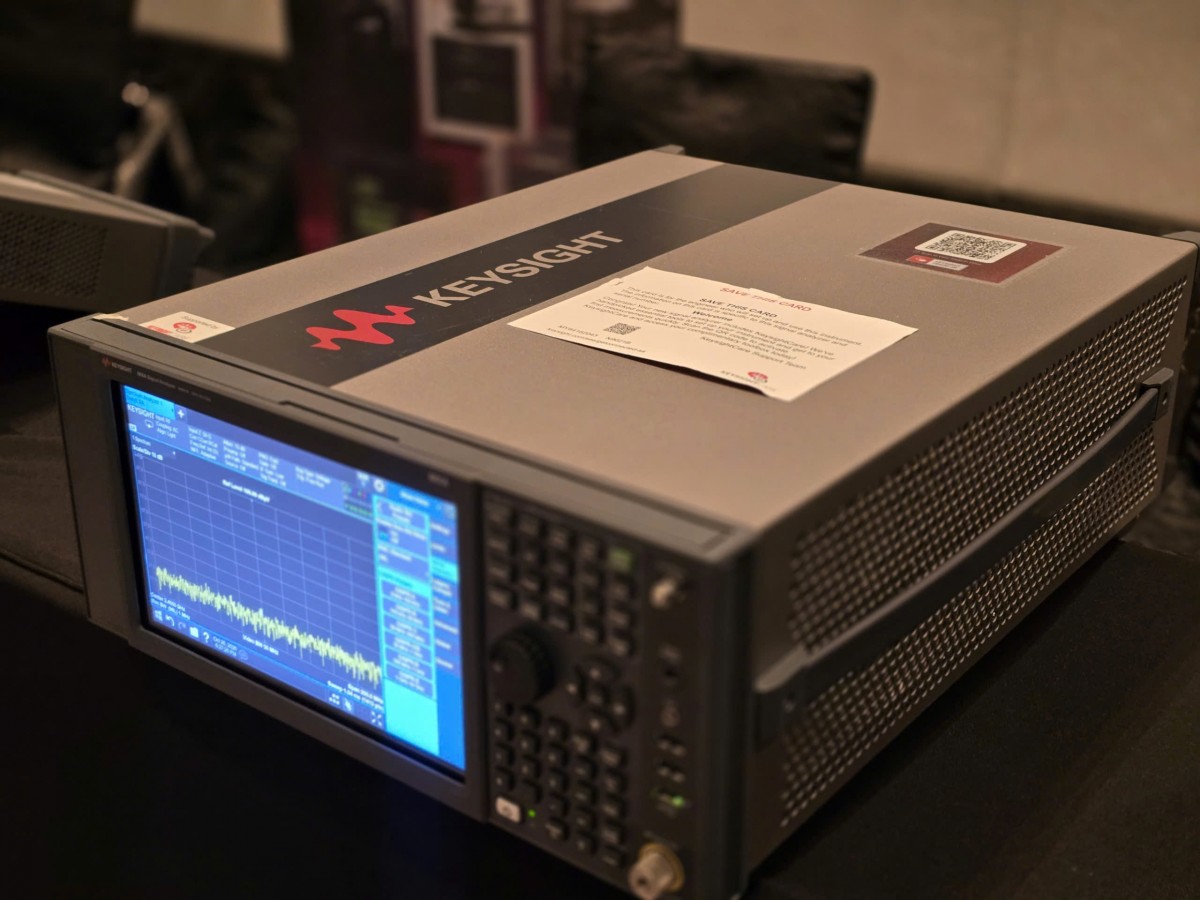
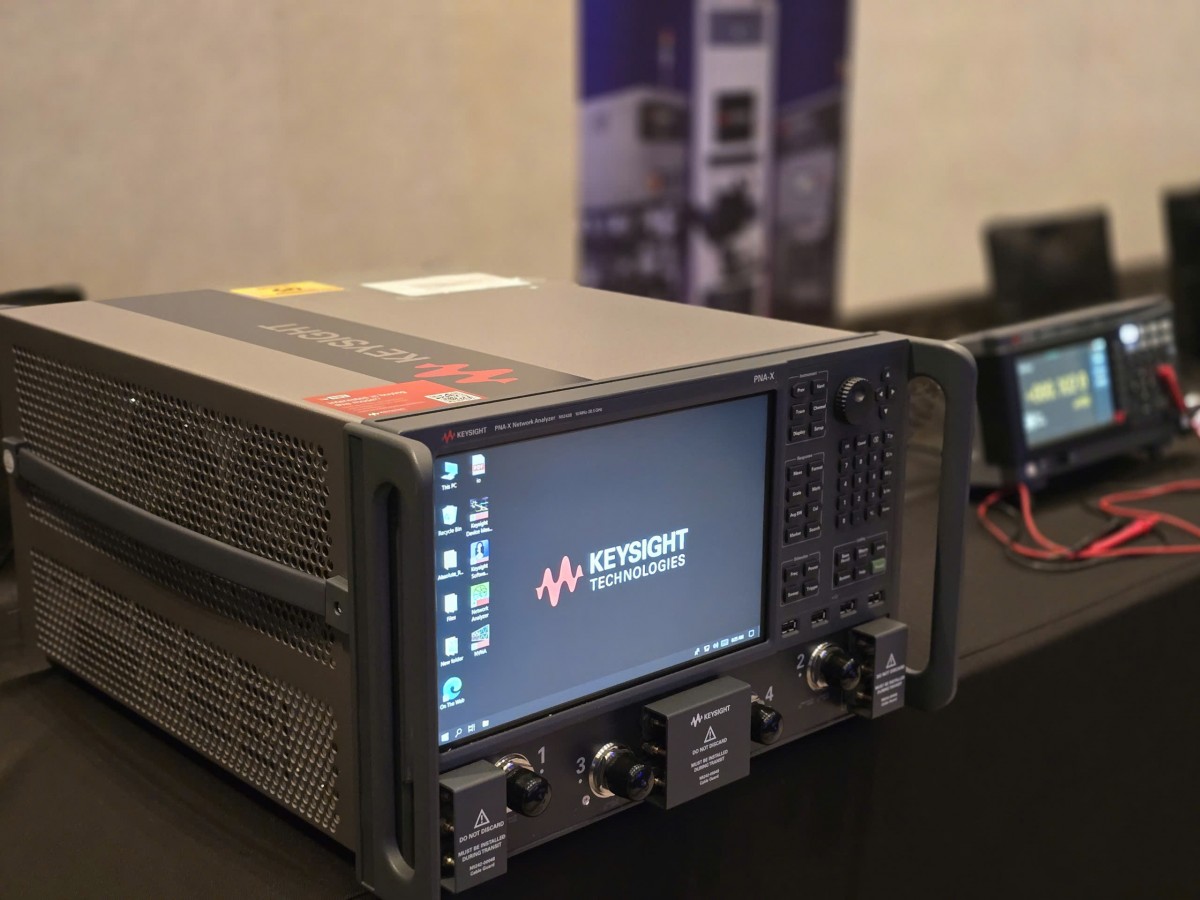
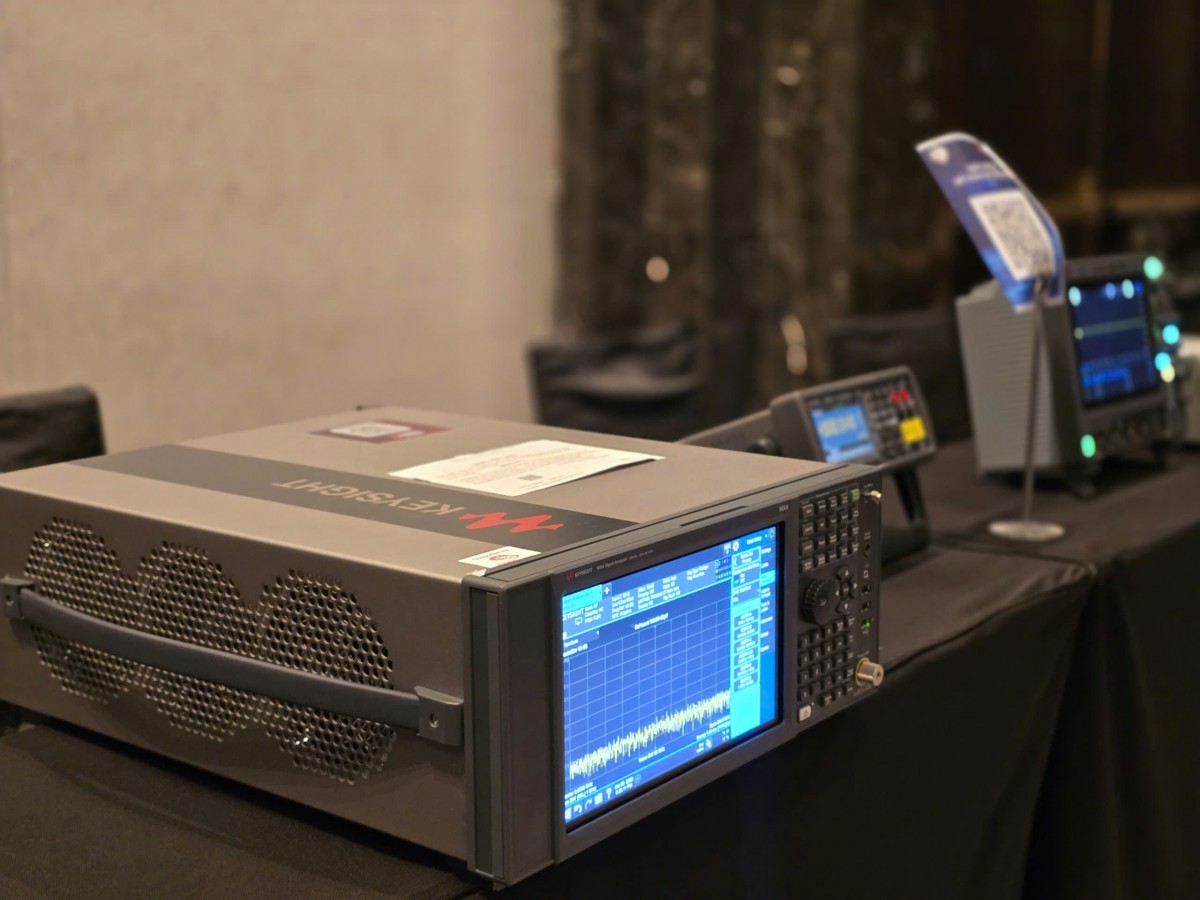
Giải pháp Side-Channel Analysis (SCA) và Fault Injection (FI) của Keysight giúp khách hàng phát hiện các lỗ hổng bảo mật ở cấp độ phần cứng, kiểm chứng khả năng chống chịu của thiết bị trước các phương thức tấn công vật lý và nâng cao độ tin cậy của hệ thống bảo mật — những khía cạnh mà kiểm thử phần mềm thông thường khó đánh giá đầy đủ.
Điểm chung xuyên suốt bốn chuyên đề là một quan điểm nhất quán, rằng đạt chuẩn trên giấy tờ không đồng nghĩa với an toàn trong thực tế, và cách duy nhất để biết chắc là mô phỏng tải cùng mối đe dọa rồi đo lường trên chính hệ thống của mình. Cách tiếp cận này khớp với định hướng mà MITAS theo đuổi khi đưa trọn bộ giải pháp của Keysight về Việt Nam, trải từ hạ tầng AI và trung tâm dữ liệu, qua mật mã hậu lượng tử và kiểm thử bảo mật mạng, xuống tới chip, firmware và thiết bị nhúng.
Với một chương trình quy tụ cùng lúc bốn lĩnh vực kiểm thử từ hai nhóm giải pháp lớn của Keysight, hội thảo mở ra một điểm khởi đầu để các cơ quan, doanh nghiệp và trường viện Việt Nam tiếp cận sớm những công cụ đo kiểm an ninh mạng vốn trước đây chủ yếu hiện diện trong các phòng thí nghiệm bảo mật quốc tế.
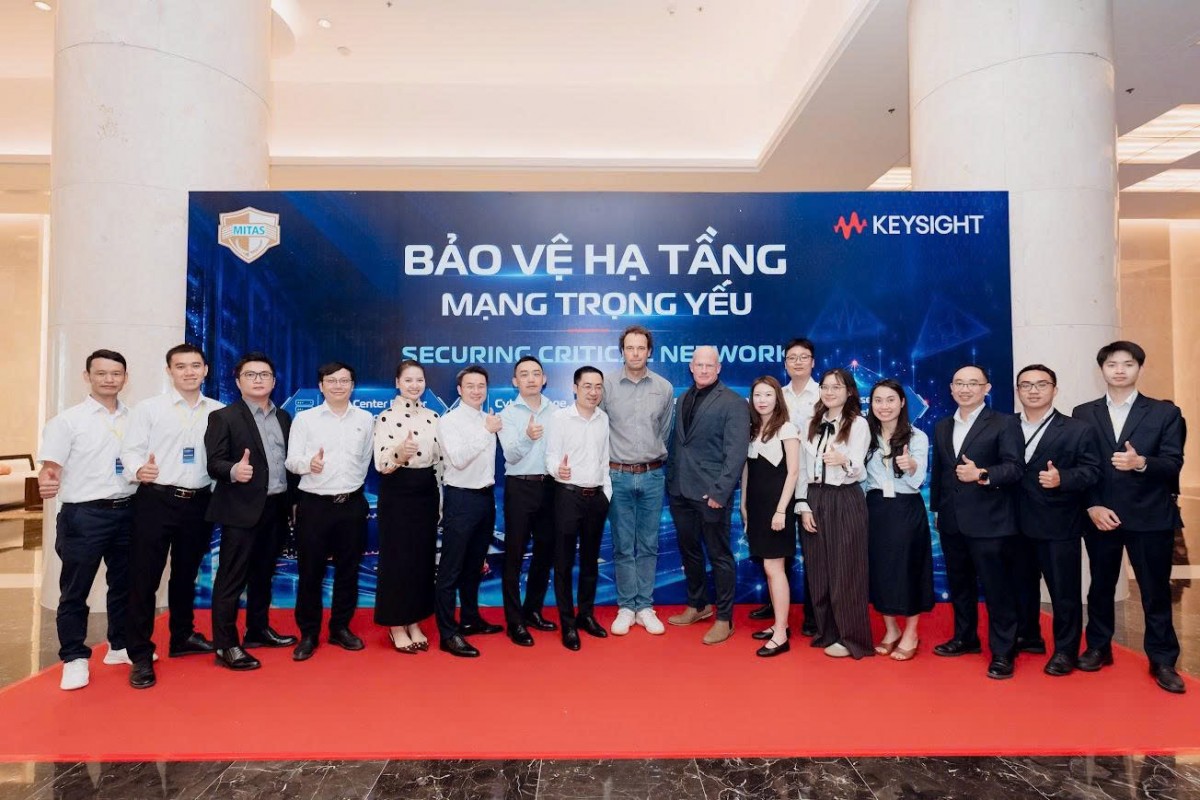 |
MITAS và Keysight hướng tới việc đưa các công nghệ kiểm thử tiên tiến đến gần hơn với các cơ quan, tổ chức và doanh nghiệp Việt Nam, góp phần nâng cao năng lực đánh giá rủi ro, chủ động ứng phó với các mối đe dọa an ninh mạng và bảo vệ hạ tầng thông tin trọng yếu.
Về Công ty Cổ phần Công nghệ MITAS Hà Nội
Công ty Cổ phần Công nghệ MITAS Hà Nội (MITAS) là đơn vị chuyên cung cấp thiết bị công nghệ, giải pháp đo kiểm và tích hợp hệ thống phục vụ các lĩnh vực an ninh – quốc phòng, viễn thông, công nghiệp, nghiên cứu khoa học và giáo dục – đào tạo. Các lĩnh vực thế mạnh của MITAS bao gồm đo kiểm điện – điện tử, cao tần, ăng-ten và radar; giải pháp buồng đo EMC/EMI và kiểm thử không dây; kiểm thử bảo mật phần cứng, an ninh mạng; cơ khí chính xác và các giải pháp cho nghiên cứu phát triển, phòng thí nghiệm chuyên dụng.
Hiện nay, MITAS là nhà phân phối được ủy quyền của Keysight – tập đoàn công nghệ hàng đầu thế giới trong lĩnh vực đo lường, kiểm thử điện - điện tử viễn thông cùng các giải pháp kiểm định, thiết kế, mô phỏng điện tử và an ninh mạng.
 “Ngày hội” bán dẫn quy tụ doanh nghiệp hơn 20 quốc gia sắp diễn ra tại TP. Hồ Chí Minh
 Đại tướng Phan Văn Giang gặp song phương với Bộ trưởng Quốc phòng một số nước nhân dịp dự ADMM-20 và ADMM+ lần thứ 13
 Chủ tịch Quốc hội Lào Sonexay Siphandone và Phu nhân sẽ thăm chính thức Việt Nam
 Việt Nam - Nhật Bản thúc đẩy hợp tác phát triển trí tuệ nhân tạo an toàn, đáng tin cậy
 GS.TS Trần Đại Lâm giữ chức Phó Chủ tịch Viện Hàn lâm Khoa học và Công nghệ Việt Nam
 Hoàn thiện chính sách hỗ trợ, tạo điều kiện để doanh nghiệp nhỏ và vừa phát triển