Nhật Bản: GMO Internet treo thưởng 1 triệu USD truy tìm tin tặc xâm nhập hệ thống máy chủ
Sau vụ truy cập trái phép vào hệ thống máy chủ, Tập đoàn GMO Internet của Nhật Bản treo thưởng tới 1 triệu USD để tìm ra thủ phạm, đồng thời cam kết bồi thường tối đa 3 triệu yen cho khách hàng được xác nhận bị lộ dữ liệu cá nhân…
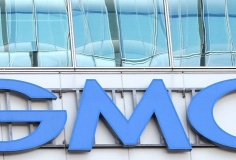
Logo của Tập đoàn GMO Internet Group tại trụ sở ở Tokyo, Nhật Bản. Ảnh: Kyodo.
Theo hãng tin Kyodo, Tập đoàn GMO Internet Group, nhà cung cấp dịch vụ Internet của Nhật Bản, ngày 27/10 thông báo treo thưởng lên tới 1 triệu USD cho những thông tin giúp xác định danh tính các đối tượng liên quan đến vụ truy cập trái phép vào dịch vụ điện toán đám mây Onamae.com Desktop Cloud.
Động thái được đưa ra trong bối cảnh tin tặc đe dọa công bố dữ liệu khách hàng và yêu cầu khoản tiền chuộc lớn. Vụ việc cũng ảnh hưởng đến một số công ty giao dịch ngoại hối sử dụng dịch vụ máy chủ của GMO, làm dấy lên lo ngại về nguy cơ phát sinh các giao dịch trái phép.
TREO THƯỞNG 1 TRIỆU USD, BỒI THƯỜNG KHÁCH HÀNG BỊ LỘ DỮ LIỆU
Theo thông báo của GMO, chương trình mang tên “GMO Cybercrime Bounty” sẽ tiếp nhận thông tin bằng tiếng Nhật, tiếng Anh và tiếng Trung từ 12 giờ trưa ngày 28/10 cho đến khi các đối tượng liên quan bị bắt giữ. Mức thưởng tối đa là 1 triệu USD đối với thông tin giúp xác định danh tính tin tặc.
Bên cạnh đó, công ty cho biết sẽ bồi thường tối đa 3 triệu yên cho những khách hàng được xác nhận có thông tin cá nhân bị lộ trong vụ tấn công mạng.
Theo các nguồn tin trong lĩnh vực an ninh mạng, một tin tặc được cho là đứng sau vụ xâm nhập đã công bố một phần dữ liệu khách hàng vào ngày 27/10, sau khi trước đó đe dọa thực hiện hành động này.
Trong tuyên bố được cho là của tin tặc, đối tượng khẳng định đã đăng tải thông tin liên quan đến một khách hàng của GMO lên mạng sau khi công ty không đáp ứng yêu cầu trả tiền chuộc 1 triệu USD. Dữ liệu được công bố bao gồm tên, địa chỉ và một số thông tin cá nhân khác, song tính xác thực của những dữ liệu này chưa được xác minh. Tin tặc đồng thời cảnh báo sẽ tiếp tục công bố dữ liệu cá nhân của khách hàng mỗi ngày.
Trước nguy cơ này, GMO kêu gọi người dùng không truy cập hoặc xem các thông tin bị phát tán. Công ty cảnh báo tin tặc có thể thu thập lịch sử truy cập và những dữ liệu khác của người dùng trong quá trình họ tiếp cận các thông tin nói trên.
Cuối ngày 26/10, GMO cho biết tin tặc đã đe dọa công bố dữ liệu khách hàng và tiến hành một cuộc tấn công bằng mã độc tống tiền (ransomware) vào buổi trưa ngày hôm sau. Trước thời điểm được tin tặc đưa ra, công ty đã khuyến cáo người dùng sao lưu dữ liệu và ngắt kết nối máy tính.
ĐIỀU TRA PHẠM VI XÂM NHẬP, KHÔNG CHẤP NHẬN YÊU CẦU TIỀN CHUỘC
Vụ việc nhắm vào dịch vụ Onamae.com Desktop Cloud của GMO. Theo công ty, cuộc điều tra được tiến hành sau khi tiếp nhận phản ánh của khách hàng đã xác nhận vào ngày 20/10 rằng một chương trình trái phép do bên thứ ba cài đặt xuất hiện trong môi trường máy chủ của một số khách hàng.
Từ ngày 26/10, GMO bắt đầu phân tích thiết bị của những khách hàng đồng ý hợp tác với cuộc điều tra nhằm đánh giá phạm vi xâm nhập, bao gồm việc xác định liệu mã độc có thực sự được cài đặt hay không.
Công ty cho biết sẽ thông báo riêng qua email tới người sử dụng dịch vụ sau khi xác định được các biện pháp ứng phó phù hợp.
Chúng tôi không thể loại trừ khả năng sẽ xảy ra thêm các giao dịch trái phép, vì vậy chúng tôi sẽ xử lý vấn đề với tinh thần khẩn trương.
Trong bài đăng trên blog ngày 26/10, Tổng giám đốc điều hành (CEO) GMO Masatoshi Kumagai cho biết tin tặc yêu cầu khoản tiền chuộc lên tới 50 triệu USD bằng tiền điện tử. Ông khẳng định công ty sẽ không trả khoản tiền này.
Trong thông cáo báo chí cùng ngày, GMO tái khẳng định lập trường không đáp ứng yêu cầu của kẻ tấn công. Theo công ty, ngay cả khi tiền chuộc được thanh toán, cũng không có gì bảo đảm dữ liệu bị đánh cắp sẽ được xóa bỏ hoặc không bị sử dụng sai mục đích.
Việc không chấp nhận yêu cầu tiền chuộc diễn ra trong bối cảnh tin tặc đe dọa tiếp tục phát tán dữ liệu khách hàng. GMO đang tập trung điều tra, đánh giá phạm vi ảnh hưởng và xác định các biện pháp đối phó cần thiết.
5 CÔNG TY GIAO DỊCH NGOẠI HỐI BỊ ẢNH HƯỞNG
Vụ tấn công mạng cũng thu hút sự quan tâm của cơ quan quản lý tài chính Nhật Bản do có liên quan đến các doanh nghiệp giao dịch ngoại hối sử dụng dịch vụ máy chủ của GMO.
Bộ trưởng Tài chính Nhật Bản Satsuki Katayama cho biết chính phủ đang yêu cầu các tổ chức tài chính triển khai biện pháp bảo vệ trước nguy cơ xảy ra các cuộc tấn công mạng.
Theo bà Katayama, có 5 công ty giao dịch ngoại hối sử dụng dịch vụ máy chủ của GMO bị ảnh hưởng, trong đó có OANDA Japan Inc. Các doanh nghiệp khác, bao gồm Goldenway Japan Co và Ava Trade Japan KK, đã báo cáo với Cơ quan Dịch vụ Tài chính Nhật Bản (FSA) về những tác động đối với khách hàng.
Bà Katayama, người đồng thời phụ trách lĩnh vực dịch vụ tài chính, cảnh báo khả năng tiếp tục xảy ra các giao dịch trái phép vẫn chưa thể bị loại trừ.
Vụ việc cho thấy những rủi ro an ninh mạng có thể lan rộng từ nhà cung cấp hạ tầng công nghệ sang các doanh nghiệp sử dụng dịch vụ, đặc biệt trong lĩnh vực tài chính, nơi việc bảo vệ dữ liệu khách hàng và bảo đảm tính an toàn của giao dịch có ý nghĩa quan trọng.
 Hàn Quốc tổng kiểm tra hạ tầng công nghệ thông tin sau hàng loạt vụ tấn công mạng