“Nhân sự số” AI càng thông minh, quyền càng phải rõ
Trí tuệ nhân tạo (AI) đang dần trở thành “nhân sự số”, có khả năng truy cập và thực hiện tác vụ trong hệ thống doanh nghiệp. Trong khi một nhân viên có thể gắn với khoảng 80 định danh số khác nhau, sự xuất hiện của AI Agent càng đặt ra yêu cầu rõ ràng hơn về quản lý quyền truy cập và bảo mật...
Ảnh minh họa.
AI đang chuyển từ giai đoạn thử nghiệm sang triển khai thực tế tại doanh nghiệp, kéo theo yêu cầu lớn hơn về dữ liệu, hệ thống và cơ chế quản trị. Đây cũng là một trong những vấn đề được đặt ra trong báo cáo Redefining Treasury in Asia Pacific 2026: Voices of Treasury của HSBC, thực hiện trên cơ sở trao đổi với 680 chuyên gia quản lý nguồn vốn, ngân quỹ và tài chính tại 11 thị trường trong khu vực châu Á - Thái Bình Dương.
AI TĂNG TỐC HIỆN DIỆN TRONG DOANH NGHIỆP
Theo báo cáo của HSBC, 72% người tham gia khảo sát kỳ vọng AI sẽ rất hữu ích hoặc cực kỳ hữu ích trong vòng ba năm tới, trong khi 23% khác cho rằng AI sẽ khá hữu ích. Tuy nhiên, gần 2/3 số người được hỏi cho biết bộ phận quản lý nguồn vốn và ngân quỹ hiện vẫn đi sau các bộ phận khác về mức độ ứng dụng AI.
Trong số những yếu tố cản trở quá trình mở rộng ứng dụng, 70% người tham gia khảo sát cho rằng việc tích hợp với các hệ thống hiện có là rào cản then chốt, cao hơn yếu tố chuyên môn, chi phí và chất lượng dữ liệu.
Ông Manoj Dugar, Giám đốc Khối Giải pháp Thanh toán Toàn cầu khu vực châu Á tại HSBC, cho rằng câu chuyện AI đã chuyển từ giai đoạn tìm hiểu sang triển khai. Trong đó, dữ liệu, quản trị và cơ chế kiểm soát là những nền tảng cần thiết để AI có thể vượt khỏi phạm vi thí điểm và mở rộng quy mô.
Báo cáo Redefining Treasury in Asia Pacific 2026 của HSBC tổng hợp phân tích định tính và định lượng từ ý kiến của 680 chuyên gia quản lý nguồn vốn, ngân quỹ và tài chính đã tham gia các sự kiện của HSBC tại 11 thị trường châu Á - Thái Bình Dương gồm: Australia, Trung Quốc đại lục, Hồng Kông, Ấn Độ, Indonesia, Nhật Bản, Hàn Quốc, Malaysia, Singapore, Thái Lan và Việt Nam.
Góc độ khác, ông Phạm Huân, Giám đốc kỹ thuật khu vực tại Việt Nam, ManageEngine, cho biết ngành thương mại nói chung và thương mại điện tử nói riêng đang phát triển nhanh, kéo theo nhu cầu tối ưu hóa hoạt động và nâng cao hiệu quả vận hành của doanh nghiệp.
“Đây cũng là lý do hơn 80% doanh nghiệp tại Việt Nam đã tìm đến AI như một công cụ hỗ trợ. Bên cạnh đó, phần lớn người lao động Việt Nam đang sử dụng AI dưới nhiều hình thức khác nhau trong công việc hằng ngày, trong đó có các hoạt động liên quan đến mua sắm và thương mại điện tử”, ông Huân nói.
Tuy nhiên, ông Huân cho rằng khi doanh nghiệp đẩy nhanh quá trình tích hợp AI vào vận hành, một số thách thức về an toàn và bảo mật cũng xuất hiện.
Thứ nhất là rủi ro trong việc chia sẻ dữ liệu với AI. Trong quá trình sử dụng các công cụ như ChatGPT hay Google Gemini, nhân viên có thể đưa vào hệ thống những thông tin nhạy cảm, dữ liệu cá nhân hoặc dữ liệu nội bộ của doanh nghiệp. Nếu không có cơ chế kiểm soát phù hợp, những dữ liệu này có nguy cơ bị lộ hoặc sử dụng ngoài phạm vi kiểm soát của doanh nghiệp.
Thứ hai là vấn đề phân quyền và kiểm soát quyền truy cập của AI. Doanh nghiệp cần xác định rõ AI đang được cấp những quyền gì, phạm vi truy cập đến đâu và được phép thực hiện những tác vụ nào trong hệ thống.
Thứ ba là rủi ro từ sự phụ thuộc vào kết quả do AI tạo ra. Doanh nghiệp có thể sử dụng trực tiếp kết quả đầu ra của AI mà không thực hiện đầy đủ bước kiểm chứng.
“Chẳng hạn, AI có thể đề xuất các phương án kinh doanh nhưng nếu thiếu sự kiểm tra của con người để đánh giá tính chính xác và phù hợp với thực tế doanh nghiệp, kết quả có thể xảy ra hiện tượng “ảo giác AI”, từ đó ảnh hưởng trực tiếp đến hoạt động vận hành”, ông Huân cho biết.
AI BỊ CHIẾM QUYỀN, DỮ LIỆU CÓ THỂ BỊ KHAI THÁC TRÊN QUY MÔ LỚN
Từ một công cụ hỗ trợ xử lý công việc, AI đang được tích hợp ngày càng sâu vào hoạt động của doanh nghiệp. Nếu AI thông thường chủ yếu cung cấp thông tin, phân tích dữ liệu hoặc đưa ra đề xuất, thì AI Agent có khả năng chủ động thực hiện các tác vụ trên cơ sở những quyền hạn và công cụ được doanh nghiệp cấp. Khi đó, AI không chỉ tạo ra kết quả mà còn có thể truy cập, tương tác với các hệ thống nội bộ để thực hiện công việc.
Chính sự chuyển dịch từ AI hỗ trợ sang AI có khả năng hành động này khiến vấn đề quản lý định danh và quyền truy cập trở nên đáng chú ý. Theo ông Huân, khi được cấp nhiều quyền hạn, công cụ và đặc quyền truy cập vào hệ thống, AI Agent nên được xem như một dạng “nhân sự số” (Digital Employee). AI Agent có tài khoản riêng, cùng những quyền hạn nhất định để thực hiện các tác vụ trong hệ thống doanh nghiệp.
Phân tích sâu hơn, ông Huân cho biết trong lĩnh vực an ninh mạng, AI Agent thuộc nhóm “định danh phi con người” (Non-human Identity).
Hiện hệ thống định danh trong doanh nghiệp có sự chênh lệch lớn giữa định danh con người và định danh phi con người. Theo đó, tỷ lệ này ở mức 1/80, tức một nhân viên có thể sở hữu tới khoảng 80 định danh số khác nhau, như tài khoản đăng nhập máy tính, tài khoản Google và tài khoản trên các ứng dụng nội bộ. AI Agent cũng được xem là một dạng định danh phi con người trong hệ thống này.
Do đó, AI Agent cần được quản lý theo những quy chuẩn nghiêm ngặt tương tự định danh của nhân sự. Doanh nghiệp phải nắm rõ AI Agent được cấp quyền gì, phạm vi truy cập đến đâu và tài khoản này đang thực hiện những tác vụ nào.
Việc kiểm soát cũng cần được thực hiện thường xuyên để phát hiện những quyền hạn vượt quá phạm vi cho phép và thu hồi ngay các quyền không còn phù hợp hoặc không hợp lệ.
Đặc biệt, ông Huân nhấn mạnh nguyên tắc “quyền tối thiểu”, theo đó chỉ cấp cho AI Agent mức quyền thấp nhất nhưng đủ để hoàn thành nhiệm vụ, không cấp thêm những đặc quyền không cần thiết.
Lý giải nguyên nhân, ông Huân cho biết Khi một AI Agent bị tấn công và chiếm quyền kiểm soát, mức độ ảnh hưởng đối với doanh nghiệp có thể rất lớn.
AI Agent được thiết kế để kết nối và tích hợp sâu với hệ thống doanh nghiệp thông qua các API, đồng thời có khả năng lấy dữ liệu từ Data Warehouse hoặc Database. Tùy theo quyền hạn được cấp, AI Agent có thể truy xuất các báo cáo tài chính, thông tin nhạy cảm của doanh nghiệp, danh sách khách hàng và nhiều loại dữ liệu khác để phục vụ công việc.
Nếu kẻ tấn công chiếm được AI Agent, phương thức khai thác sẽ không còn phụ thuộc vào tốc độ thao tác thủ công như đối với tài khoản của một nhân viên. Thông qua các công cụ tự động, kẻ tấn công có thể thực hiện hàng nghìn lệnh API trong một giây. Khi đó, tốc độ đánh cắp dữ liệu và trích xuất thông tin nhạy cảm có thể diễn ra rất nhanh.
Hệ lụy là dữ liệu của doanh nghiệp có thể bị khai thác, trích xuất trên quy mô lớn trong thời gian rất ngắn. Đây là một trong những điểm yếu đáng lưu ý của AI Agent nếu không được bảo mật đúng cách. “Chính tốc độ xử lý và khả năng tự động hóa vốn là ưu thế của AI có thể trở thành công cụ giúp kẻ tấn công mở rộng quy mô và tốc độ xâm nhập, khai thác hệ thống”, ông Huân nói.

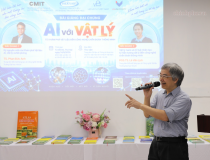
Ông Phạm Huân, Giám đốc kỹ thuật khu vực tại Việt Nam, ManageEngine - Ảnh: ManageEngine.
Theo ông Huân, với những doanh nghiệp chưa đủ nguồn lực triển khai đồng thời các giải pháp bảo mật, cần ưu tiên theo mức độ rủi ro thực tế, tập trung vào 4 vấn đề:
Đánh giá rủi ro định danh: Xác định những rủi ro quan trọng, đặc biệt với các tài khoản AI đang được cấp nhiều quyền truy cập, để có hướng xử lý phù hợp.
Quản lý quyền, duy trì kiểm soát của con người: Chỉ cấp cho AI những quyền cần thiết để thực hiện nhiệm vụ. Con người vẫn phải kiểm duyệt trước khi AI đưa ra quyết định hoặc xử lý, chia sẻ thông tin nhạy cảm.
Làm sạch dữ liệu: Loại bỏ hoặc che các thông tin nhạy cảm, dữ liệu cá nhân của khách hàng và dữ liệu tài chính trước khi đưa vào AI xử lý.
Quản lý thiết bị: Kiểm soát các thiết bị như máy tính xách tay, điện thoại để hạn chế nguy cơ bị lợi dụng làm cửa ngõ tấn công. Doanh nghiệp có thể sử dụng các giải pháp quản lý tập trung thiết bị để kiểm soát và giảm rủi ro.
 OpenAI, Anthropic và các “ông lớn” AI trước bài toán cân bằng giữa cạnh tranh và an toàn
 Khi cuộc đua AI tăng tốc, bài toán an toàn và kiểm soát rủi ro trở nên cấp thiết