Tấn công mạng nhắm vào hệ thống làm lạnh, siêu thị châu Âu đối mặt nguy cơ mới
Chỉ trong ba tuần, nhiều siêu thị tại châu Âu liên tiếp gặp sự cố ở hệ thống làm lạnh và cấp đông, khiến thực phẩm phải tiêu hủy, hoạt động kinh doanh bị ảnh hưởng. Những vụ việc được cho là các cuộc tấn công mạng từ xa, cho thấy tin tặc ngày càng có khả năng can thiệp trực tiếp vào các thiết bị vật lý thiết yếu, thay vì chỉ nhắm vào dữ liệu…
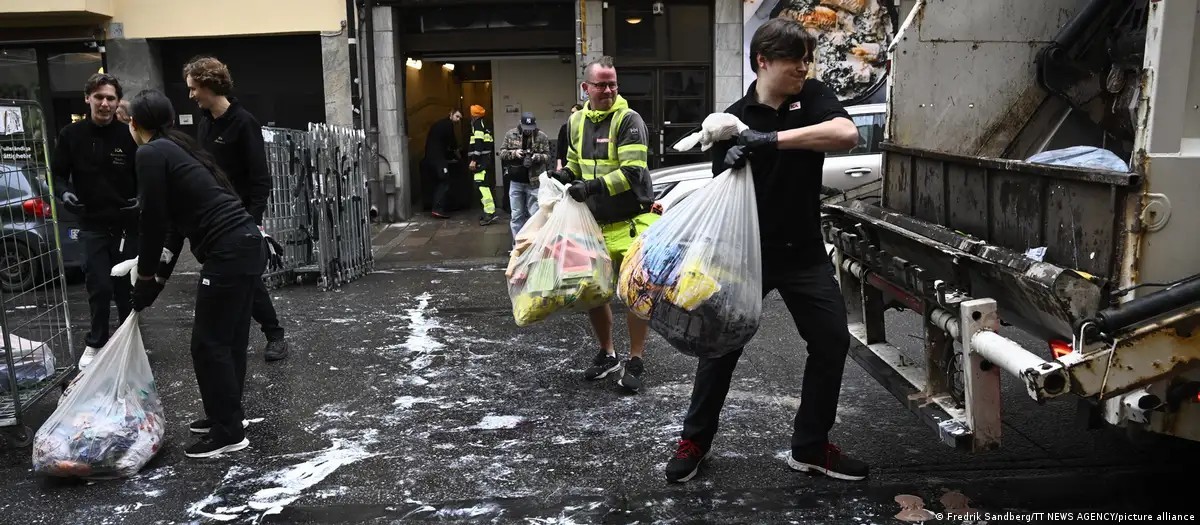
Thực phẩm tại nhiều siêu thị ở châu Âu buộc phải tiêu hủy sau khi hệ thống tủ đông bị điều khiển từ xa, chuyển sang chế độ rã đông. Ảnh: Fredrik Sandberg/TT NEWS AGENCY/picture alliance.
Các siêu thị tại Bỉ, Estonia, Ireland, Luxembourg và Thụy Điển vừa đồng loạt thông báo những bất thường trong hệ thống tủ lạnh và tủ đông. Diễn biến này được cho là có liên quan đến một cuộc tấn công mạng tương tự vụ việc xảy ra tại Pháp hồi đầu tháng 10, khi hàng chục siêu thị bị chiếm quyền điều khiển hệ thống làm lạnh, khiến thiết bị chuyển sang chế độ rã đông và làm hư hỏng thực phẩm tươi sống cũng như thực phẩm đông lạnh.
Điểm đáng chú ý là các sự cố không chỉ giới hạn trong một doanh nghiệp hay một quốc gia. Nhiều chuỗi bán lẻ tại các thị trường khác nhau cùng ghi nhận hiện tượng bất thường, trong khi nguyên nhân và phương thức xâm nhập vẫn đang được điều tra. Điều này đặt ra câu hỏi về mức độ an toàn của những hệ thống công nghệ vận hành vốn ít được chú ý trong các chiến lược bảo vệ an ninh mạng truyền thống.
NHIỀU CHUỖI SIÊU THỊ TẠI CHÂU ÂU BỊ ẢNH HƯỞNG
Các chuỗi siêu thị tại Bỉ, Estonia, Ireland, Luxembourg và Thụy Điển vừa ghi nhận những bất thường trong hoạt động của hệ thống làm lạnh. Tại Thụy Điển, hai hệ thống bán lẻ lớn là ICA và Coop xác nhận một số cửa hàng bị ảnh hưởng.
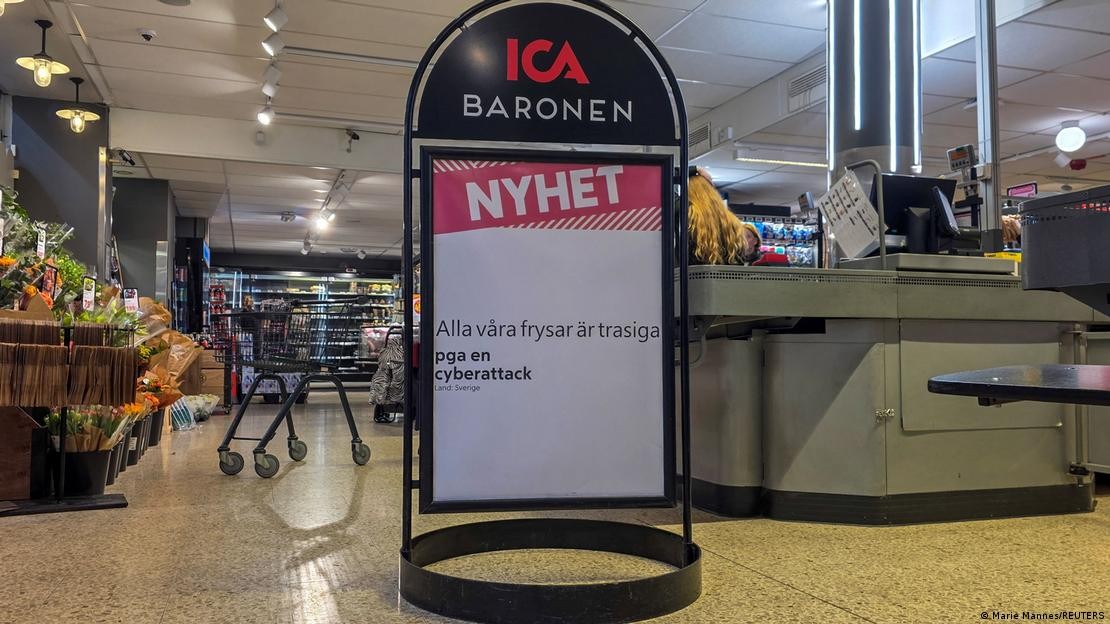
Mặc dù chưa có tổ chức hay cá nhân nào nhận trách nhiệm, các cơ quan chức năng tin rằng những sự cố liên quan đến hệ thống làm lạnh và rã đông tại các siêu thị châu Âu là hậu quả của các cuộc tấn công mạng từ xa. Ảnh: Fredrik Sandberg/TT NEWS AGENCY/picture alliance.
Người phát ngôn ICA, bà Helena Johansson, cho biết doanh nghiệp đang tìm hiểu nguyên nhân và quy mô sự cố. Trong khi đó, ông Carlos Cancino, người phát ngôn của Coop, cho biết tủ lạnh và tủ đông tại các cửa hàng bị ảnh hưởng hoặc ngừng hoạt động hoàn toàn, hoặc chỉ còn vận hành một phần. Khoảng 6 trong tổng số 800 cửa hàng Coop tại Thụy Điển ghi nhận sự cố.
Tuy nhiên, phía Coop cho biết tại thời điểm đó chưa có thông tin xác nhận đây là một cuộc tấn công mạng.
Tại Bỉ và Luxembourg, tập đoàn bán lẻ Ahold Delhaize của Hà Lan cho biết một sự cố công nghệ thông tin xảy ra trong đêm đã ảnh hưởng đến hệ thống tủ đông tại một số cửa hàng. Ở Ireland, đài truyền hình quốc gia RTE đưa tin 13 siêu thị bị tác động.
Các chuỗi Carrefour, Intermarché và Spar cũng nằm trong số những doanh nghiệp ghi nhận sự cố. Ông Mich Vergauwen, người phát ngôn của Carrefour tại Bỉ, nhận định đây là một cuộc tấn công mạng và không có nguyên nhân nào khác có thể lý giải sự việc.
Trước những diễn biến này, Văn phòng Công tố Bỉ đã mở cuộc điều tra hình sự. Tại Thụy Điển, Trung tâm An ninh mạng quốc gia cũng tiến hành xác minh các dấu hiệu liên quan.
Đáng chú ý, đây không phải lần đầu tiên các hệ thống làm lạnh tại siêu thị châu Âu gặp sự cố theo cách thức tương tự. Hồi đầu tháng 10, hàng chục siêu thị tại Pháp đã trở thành mục tiêu của một cuộc tấn công mạng, trong đó các đối tượng chưa được xác định bị cáo buộc chiếm quyền điều khiển hệ thống làm lạnh từ xa, chuyển thiết bị sang chế độ rã đông và khiến thực phẩm bị hư hỏng.
Việc những sự cố tương tự tiếp tục xuất hiện tại nhiều quốc gia cho thấy nguy cơ không còn chỉ là vấn đề riêng lẻ của một hệ thống bán lẻ. Dù chưa có tổ chức hay cá nhân nào nhận trách nhiệm, các cơ quan chức năng châu Âu ngày càng quan ngại về khả năng các cuộc tấn công mạng có thể tác động trực tiếp đến những hoạt động thiết yếu của nền kinh tế.
TỪ ĐÁNH CẮP DỮ LIỆU ĐẾN CHIẾM QUYỀN ĐIỀU KHIỂN THIẾT BỊ VẬT LÝ
Khác với những cuộc tấn công mạng thường được biết đến với mục tiêu đánh cắp dữ liệu, mã hóa hệ thống hoặc đòi tiền chuộc, các sự cố tại siêu thị châu Âu cho thấy một hướng tấn công nguy hiểm hơn: can thiệp trực tiếp vào hoạt động của thiết bị vật lý.
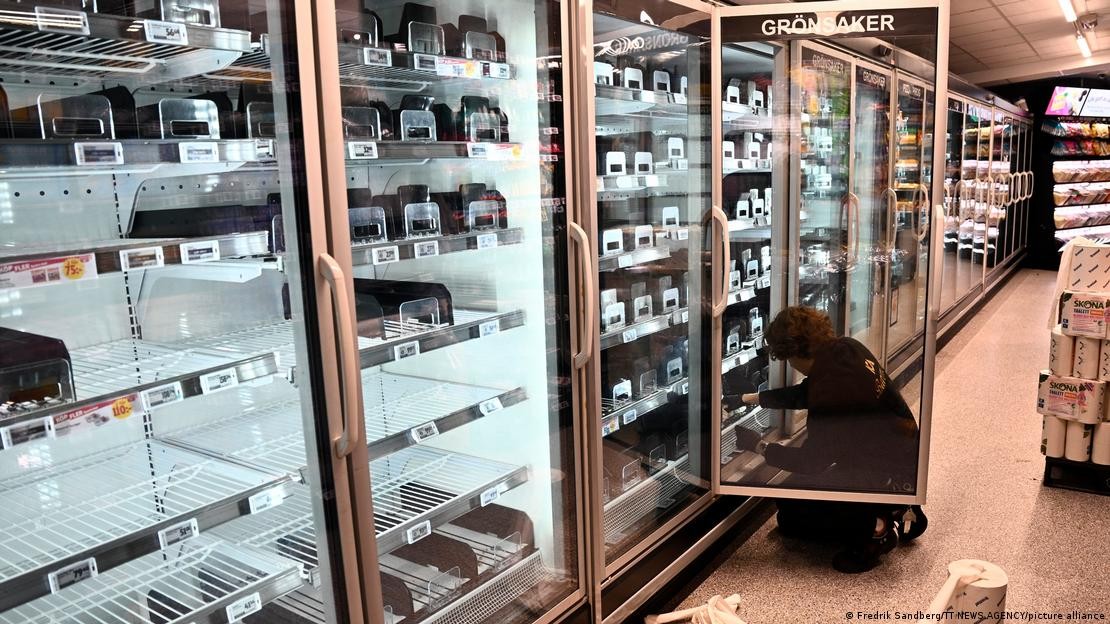
Sự cố mất khả năng làm lạnh tại các siêu thị ở Thụy Điển hôm thứ Hai có diễn biến tương tự vụ việc xảy ra hồi đầu tháng 10, khi hàng chục siêu thị tại Pháp trở thành mục tiêu của các cuộc tấn công mạng. Ảnh: Fredrik Sandberg/TT NEWS AGENCY/picture alliance.
Hệ thống làm lạnh và cấp đông trong siêu thị là một phần của hạ tầng công nghệ vận hành (Operational Technology - OT). Đây là nhóm thiết bị và hệ thống có chức năng giám sát, điều khiển và duy trì hoạt động của các quy trình vật lý. Trong môi trường bán lẻ hiện đại, những hệ thống này ngày càng được kết nối với mạng máy tính, cho phép nhân viên giám sát nhiệt độ, điều chỉnh thông số và xử lý sự cố từ xa.
Chính khả năng kết nối và điều khiển từ xa mang lại hiệu quả vận hành, nhưng đồng thời cũng tạo ra những điểm có thể bị khai thác nếu thiết bị không được bảo vệ đầy đủ.
Trong vụ việc tại chi nhánh ICA Kvantum ở Sjöbo, miền Nam Thụy Điển, nhiệt độ trong hệ thống làm lạnh được cho là đã bị điều chỉnh từ xa lên tới 50 độ C. Nếu thông tin này được xác nhận, đây là minh chứng rõ ràng cho mức độ nghiêm trọng của việc một hệ thống điều khiển thiết bị vật lý có thể bị can thiệp từ bên ngoài.
Ông John Billow, người đứng đầu Trung tâm An ninh mạng quốc gia Thụy Điển, cho biết cơ quan này đang điều tra vụ việc. Ông cũng cảnh báo Thụy Điển hiện có khá nhiều thiết bị công nghệ vận hành đang kết nối mạng và tồn tại nguy cơ bị khai thác do chưa được cập nhật hoặc vá các lỗ hổng bảo mật cần thiết.
Những thiết bị được đề cập không chỉ bao gồm hệ thống làm lạnh mà còn có hệ thống sưởi, camera an ninh, mạng lưới báo động và nhiều thiết bị khác. Trước đây, phần lớn hoạt động theo cơ chế cơ học độc lập, nhưng hiện nay ngày càng được tích hợp khả năng giám sát và điều khiển từ xa.
Sự thay đổi này khiến ranh giới giữa môi trường công nghệ thông tin và môi trường vận hành vật lý ngày càng thu hẹp. Một lỗ hổng trong hệ thống kết nối có thể không chỉ làm lộ thông tin mà còn dẫn đến việc thiết bị ngừng hoạt động, thay đổi thông số kỹ thuật hoặc vận hành ngoài ý muốn.
Đối với doanh nghiệp bán lẻ, điều này đồng nghĩa với việc an ninh mạng không còn chỉ là nhiệm vụ bảo vệ máy chủ, dữ liệu khách hàng hay hệ thống thanh toán. Các thiết bị trực tiếp duy trì hoạt động của cửa hàng cũng cần được xem là một phần quan trọng trong phạm vi bảo vệ an ninh mạng.
AN NINH MẠNG TRỞ THÀNH VẤN ĐỀ CỦA AN NINH LƯƠNG THỰC
Tác động của những cuộc tấn công nhằm vào hệ thống làm lạnh vượt ra ngoài phạm vi thiệt hại của từng cửa hàng. Khi tủ đông và tủ lạnh ngừng hoạt động hoặc bị điều chỉnh nhiệt độ bất thường, thực phẩm tươi sống và đông lạnh có thể nhanh chóng mất điều kiện bảo quản an toàn, buộc doanh nghiệp phải loại bỏ hàng hóa.
Những tổn thất này bao gồm giá trị thực phẩm bị hư hỏng, chi phí xử lý hàng hóa, gián đoạn hoạt động kinh doanh và ảnh hưởng đến khả năng cung ứng của các cửa hàng. Nếu sự cố xảy ra trên diện rộng hoặc kéo dài, tác động có thể lan sang các mắt xích khác trong chuỗi cung ứng thực phẩm.
Cao ủy châu Âu phụ trách Nông nghiệp và Thực phẩm Christophe Hansen gọi các cuộc tấn công là “một nỗ lực có chủ đích nhằm làm gián đoạn nguồn cung thực phẩm của châu Âu”. Ông nhấn mạnh rằng mặc dù an ninh lương thực hiện chưa bị đe dọa, tình trạng lãng phí thực phẩm và những tác động đối với doanh nghiệp là có thật.
Một người phát ngôn của Ủy ban châu Âu cũng cảnh báo các cuộc tấn công mạng có thể làm gián đoạn dịch vụ, ảnh hưởng đến hoạt động kinh doanh và trực tiếp tác động đến đời sống hằng ngày của người dân.
Nhận định này cho thấy một sự thay đổi đáng chú ý trong cách nhìn nhận về an ninh mạng. Những hệ thống tưởng như chỉ phục vụ hoạt động nội bộ của doanh nghiệp, chẳng hạn thiết bị điều chỉnh nhiệt độ trong siêu thị, thực chất có thể liên quan trực tiếp đến khả năng duy trì nguồn cung hàng hóa thiết yếu.
Vấn đề càng trở nên đáng quan tâm khi nhiều doanh nghiệp đang đẩy mạnh số hóa, kết nối thiết bị và tự động hóa hoạt động vận hành. Các hệ thống từng hoạt động độc lập nay có thể được giám sát tập trung, điều khiển từ xa hoặc tích hợp với những nền tảng công nghệ khác. Nếu không đi kèm các biện pháp bảo vệ tương xứng, quá trình này có thể mở rộng đáng kể phạm vi rủi ro an ninh mạng.
Những vụ việc tại châu Âu cũng đặt ra yêu cầu doanh nghiệp phải đánh giá lại toàn bộ các thiết bị có kết nối mạng, đặc biệt là những hệ thống có khả năng tác động trực tiếp đến hoạt động vật lý. Việc cập nhật phần mềm, vá lỗ hổng bảo mật, kiểm soát quyền truy cập từ xa và giám sát hoạt động bất thường cần được xem là những yêu cầu thiết yếu.
Bên cạnh đó, doanh nghiệp cần tính đến khả năng duy trì hoạt động trong trường hợp hệ thống điều khiển bị xâm nhập hoặc gián đoạn, thay vì chỉ tập trung vào phương án khôi phục dữ liệu sau sự cố.
Các cuộc tấn công nhằm vào siêu thị châu Âu hiện chưa gây ra nguy cơ trực tiếp đối với an ninh lương thực toàn khu vực. Tuy nhiên, chúng cho thấy một thực tế đáng lưu ý: trong nền kinh tế ngày càng phụ thuộc vào các hệ thống kết nối, một cuộc tấn công mạng không nhất thiết phải đánh sập máy chủ hay đánh cắp dữ liệu để gây thiệt hại lớn. Chỉ cần chiếm quyền điều khiển một thiết bị tưởng như rất bình thường, tin tặc cũng có thể làm gián đoạn hoạt động kinh doanh, gây lãng phí tài nguyên và tác động trực tiếp đến đời sống người dân.
 Google cấm nhà sản xuất Trung Quốc vì cài mã độc vào 1,3 triệu thiết bị Android