CEO Quantropi James Nguyen: Sự kết hợp giữa AI và điện toán lượng tử đang tạo ra thách thức rất lớn với an ninh mạng
Những phương thức mã hóa đang được sử dụng rộng rãi hiện nay có nguy cơ không còn đủ khả năng bảo vệ dữ liệu trước các năng lực tính toán mới...
- Khai mạc huấn luyện, diễn tập chung phòng, chống khủng bố với lực lượng Cảnh sát vũ trang nhân dân Trung Quốc tại Việt Nam
- Sửa luật Sở hữu trí tuệ, tạo cơ chế khai thác tài sản trí tuệ tại bệnh viện, trường đại học
- Vì sao điện thoại thông minh, máy tính đã qua sử dụng bị cấm nhập khẩu?
- Triển khai thử nghiệm diện rộng nền tảng AI hỗ trợ công vụ tại các bộ ngành, địa phương
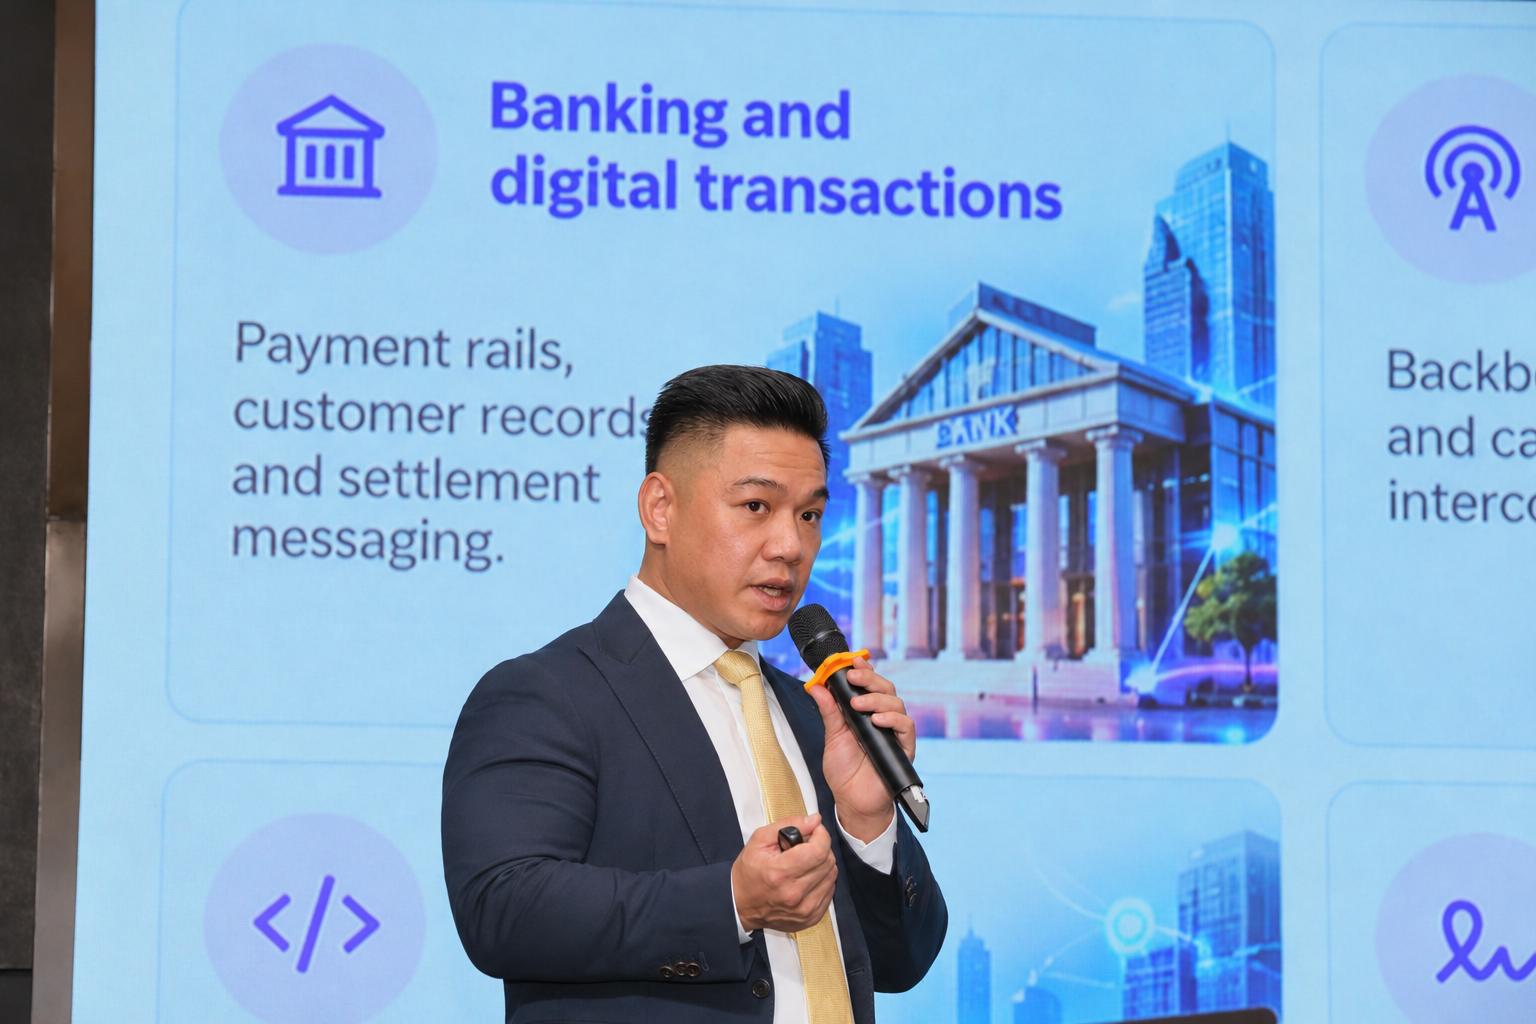
Chia sẻ tại Hội thảo Bàn tròn Lãnh đạo Cấp cao với chủ đề “Bảo mật Hậu Lượng tử: Thách thức Quản trị Dữ liệu & Lộ trình Triển khai cho các Doanh nghiệp, Tổ chức tại Việt Nam” do Tạp chí Kinh tế Việt Nam (VnEconomy) phối hợp cùng công ty công nghệ Quantropi (Canada) và VNet tổ chức sáng 3/11, ông James Nguyen, CEO kiêm đồng sáng lập Quantropi, cho biết sự phát triển đồng thời của trí tuệ nhân tạo (AI) và điện toán lượng tử đang làm thay đổi các giả định nền tảng về an toàn mật mã. Những phương thức mã hóa đang được sử dụng rộng rãi hiện nay có nguy cơ không còn đủ khả năng bảo vệ dữ liệu trước các năng lực tính toán mới.
RỦI RO BẢO MẬT HẬU LƯỢNG TỬ TRONG KỶ NGUYÊN AI
Theo ông James Nguyen, các cảnh báo về khả năng máy tính lượng tử phá vỡ những thuật toán mã hóa phổ biến như RSA đang ngày càng rõ nét. Hiện nay, một số doanh nghiệp công nghệ và tổ chức nghiên cứu đã đưa ra những mốc thời gian sớm hơn dự kiến về “khả năng xuất hiện máy tính lượng tử đủ năng lực phá vỡ các hệ thống mật mã hiện hành”.
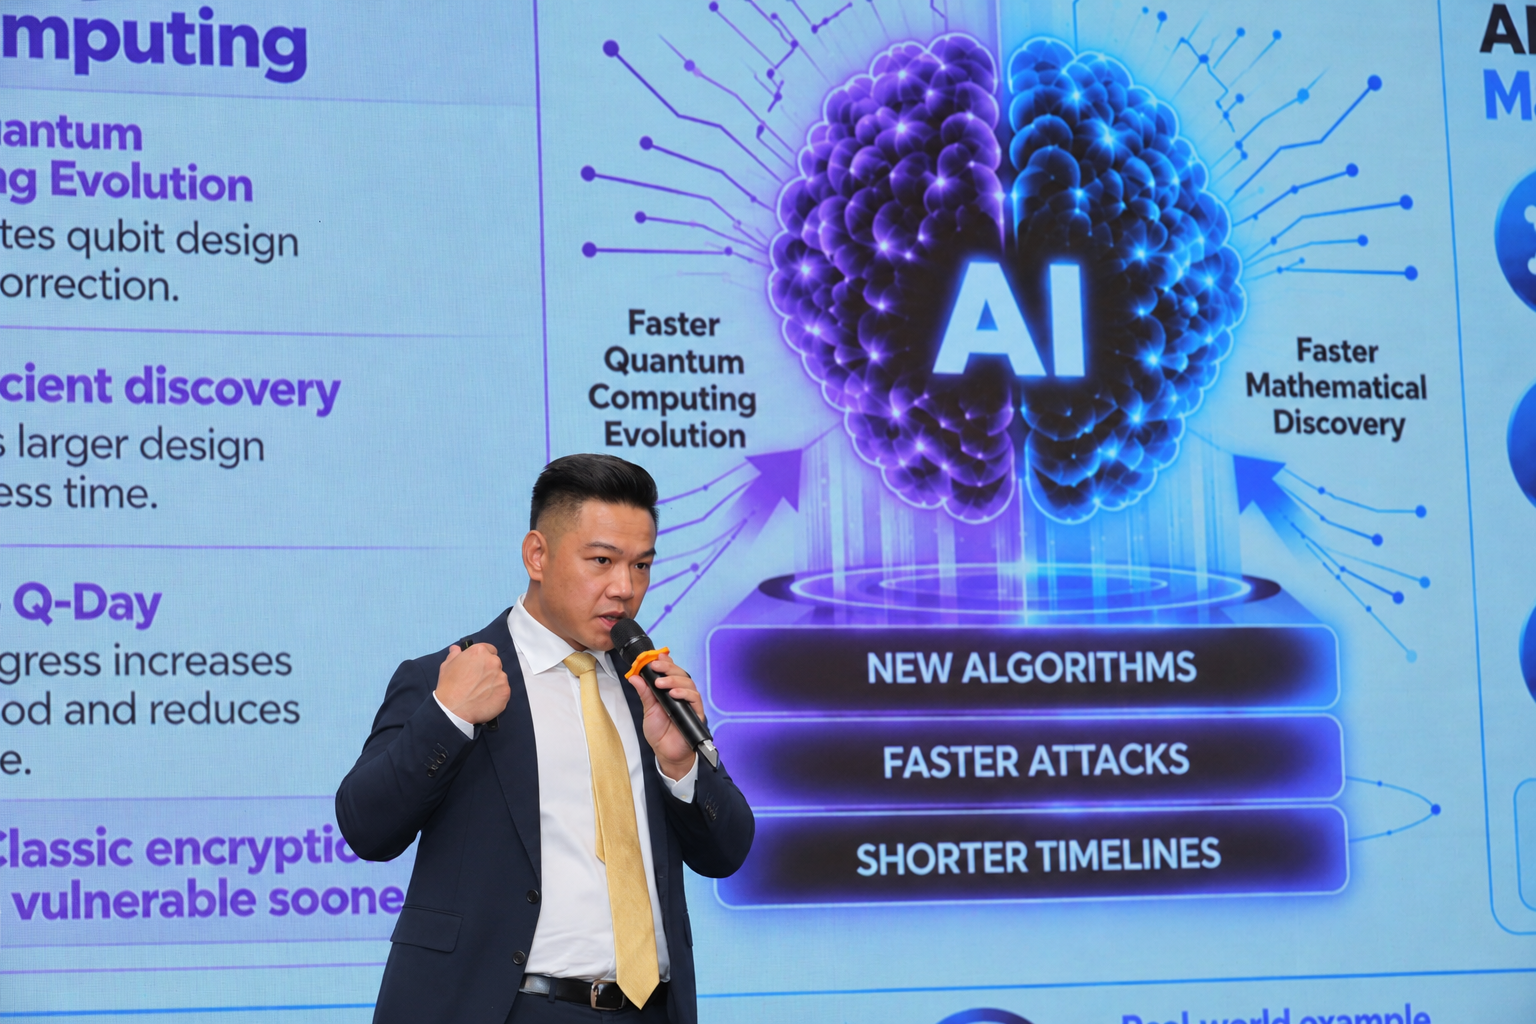
“Sự kết hợp giữa AI và điện toán lượng tử đang tạo ra thách thức rất lớn với an ninh mạng. AI có thể giúp kẻ tấn công rút ngắn thời gian tìm kiếm và khai thác điểm yếu, trong khi máy tính lượng tử quy mô lớn trong tương lai có thể phá các thuật toán khóa công khai đang được sử dụng hiện nay”, ông James Nguyen nói thêm.
IonQ, công ty chuyên về phần cứng và phần mềm điện toán lượng tử, đã đưa ra kịch bản rằng một máy tính lượng tử đủ năng lực phá vỡ RSA – thuật toán mật mã khóa công khai được sử dụng để bảo vệ dữ liệu và chữ ký số - có thể xuất hiện vào năm 2028. Trong khi đó, Microsoft, Google và hãng nghiên cứu Gartner cũng có những cảnh báo về yêu cầu chuyển đổi, tăng cường bảo mật mật mã trước năm 2029.
Một trong những rủi ro đáng chú ý được ông James Nguyen đề cập là chiến thuật “Harvest now, decrypt later” (thu thập dữ liệu hôm nay, giải mã trong tương lai). Theo đó, kẻ tấn công có thể âm thầm thu thập và lưu trữ dữ liệu đã mã hóa, chờ đến khi máy tính lượng tử đủ mạnh để phá các thuật toán khóa công khai, hoặc khi AI giúp kẻ tấn công khai thác hiệu quả hơn các lỗ hổng trong thiết kế, triển khai và quản lý khóa.
Điều này đồng nghĩa những thông tin được bảo vệ bằng các thuật toán mã hóa hiện nay vẫn có nguy cơ bị lộ trong nhiều năm tới, ngay cả khi tại thời điểm bị thu thập, kẻ tấn công chưa thể đọc được dữ liệu.
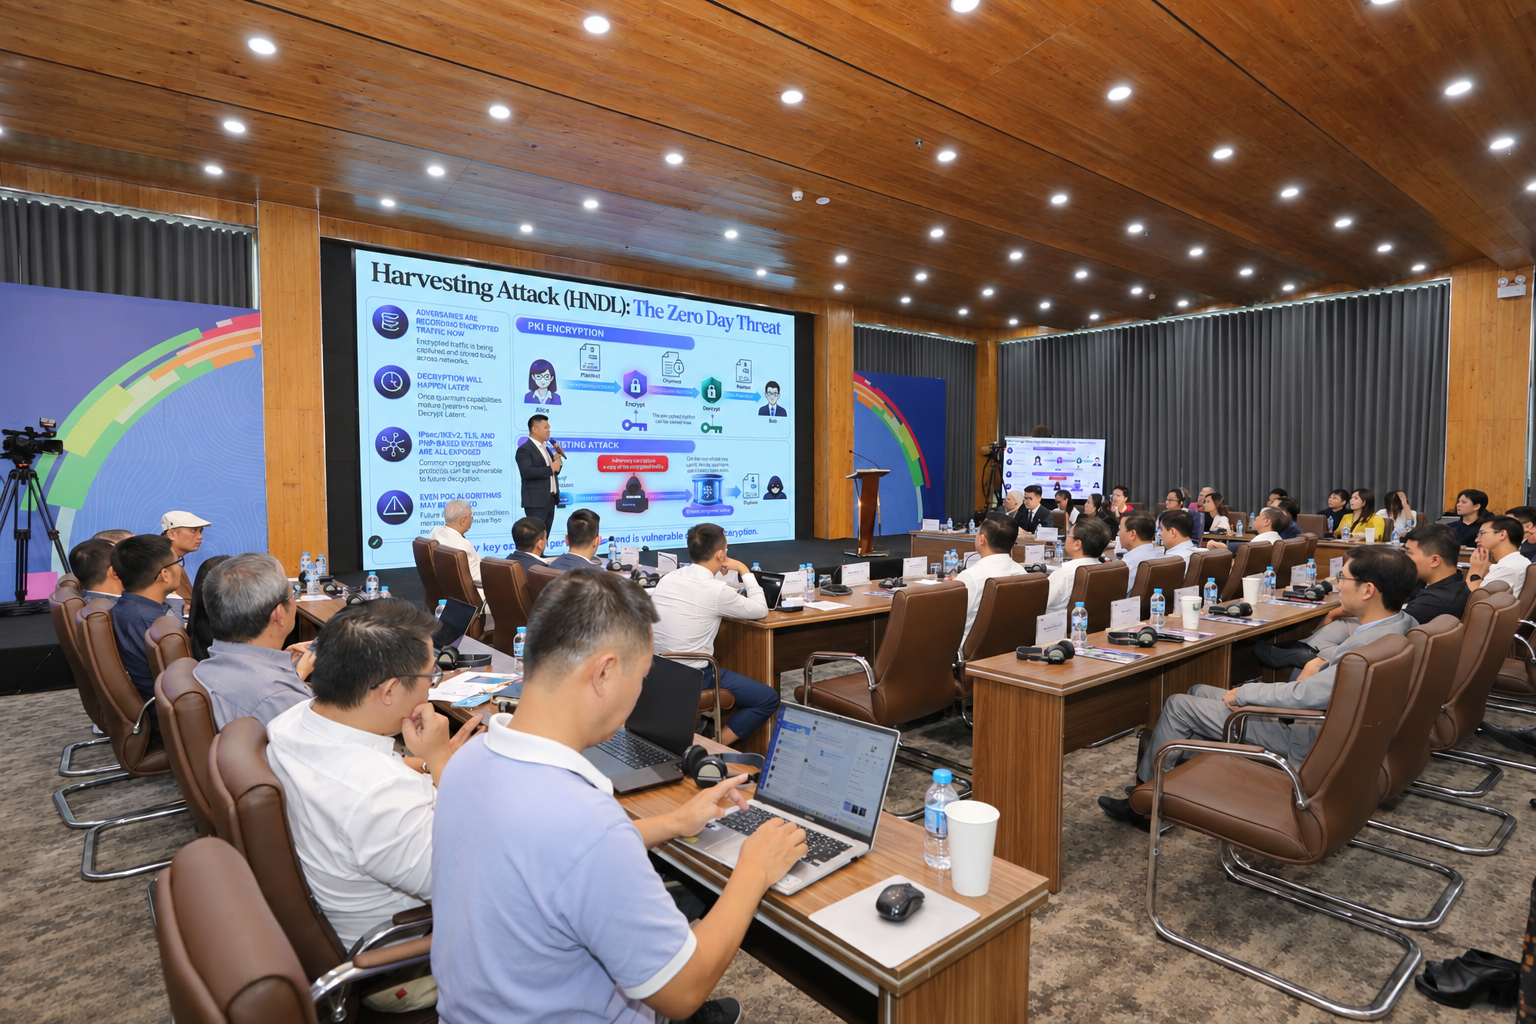
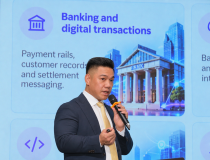
Ông James Nguyen chia sẻ tại Hội thảo Bàn tròn Lãnh đạo Cấp cao với chủ đề “Bảo mật Hậu Lượng tử: Thách thức Quản trị Dữ liệu & Lộ trình Triển khai cho các Doanh nghiệp, Tổ chức tại Việt Nam” sáng 3/11
Vì vậy, ông James Nguyen cho rằng các tổ chức cần xác định rõ vòng đời bảo mật của dữ liệu, tức khoảng thời gian thông tin cần được bảo vệ, để lựa chọn giải pháp phù hợp. Với những dữ liệu có yêu cầu bảo mật kéo dài 10 năm hoặc lâu hơn, việc chờ đến khi máy tính lượng tử thực sự đủ mạnh mới triển khai biện pháp phòng vệ có thể đã quá muộn.
“Khoảng 1-2 năm trước, nhiều người vẫn cho rằng phải đến sau năm 2030 mới cần quan tâm đến rủi ro từ máy tính lượng tử. Nhưng hiện nay, thời gian không còn nhiều như chúng ta từng nghĩ”, ông James Nguyen nói.
PQC LÀ CẦN THIẾT NHƯNG CÁC TỔ CHỨC VẪN CẦN TÍNH ĐẾN CÁC KỊCH BẢN RỦI RO MỚI
Mật mã hậu lượng tử (Post-Quantum Cryptography – PQC) được xem là bước chuyển quan trọng nhằm thay thế các thuật toán mã hóa có nguy cơ bị máy tính lượng tử phá vỡ bằng những phương pháp toán học được thiết kế để chống lại các cuộc tấn công dạng này.
Tuy nhiên, theo ông James Nguyen, việc chuyển đổi sang PQC chưa đồng nghĩa với việc các tổ chức đã giải quyết toàn bộ rủi ro bảo mật.
"PQC là bước nâng cấp cần thiết, nhưng các tổ chức vẫn phải tính đến những rủi ro mới. Nếu không chủ động chuẩn bị và triển khai các giải pháp bảo mật từ sớm, chúng ta có thể sẽ không còn nhiều thời gian để ứng phó". Ông James NguyenCEO kiêm đồng sáng lập Quantropi
Dẫn chứng về điều này, ông James Nguyen cho biết, AI đang tăng tốc đáng kể các phát kiến trong lĩnh vực toán học. Sự kiện OpenAI công bố 722 nghiên cứu vào tháng trước là minh chứng rõ nét cho tốc độ phát triển khó có thể đảo ngược này.
CEO Quantropi cũng cho rằng, đối với những đơn vị quản lý hạ tầng công nghệ thiết yếu, tốc độ phát minh gia tăng đồng nghĩa với việc tuổi thọ của các tiêu chuẩn bảo mật truyền thống đang bị thu hẹp đáng kể.
"Trong bối cảnh không thể dự đoán trước các bước đột phá công nghệ tiếp theo, việc chủ động ứng phó với rủi ro là yêu cầu cấp thiết. Giải pháp then chốt nằm ở chiến lược phòng thủ đa lớp: vừa đẩy mạnh triển khai Mật mã hậu lượng tử (PQC), vừa đảm bảo hệ thống an ninh không phụ thuộc vào một giả định toán học duy nhất", ông James chia sẻ.
Chia sẻ về giải pháp của Quantropi, ông James cho biết, Quantropi QSKD (Phân phối khóa bảo mật lượng tử), còn được gọi là QKD kỹ thuật số (Digital QKD), là một giải pháp an ninh mạng dựa trên phần mềm được thiết kế để phân phối an toàn các khóa mật mã trên cơ sở hạ tầng mạng internet và viễn thông hiện có. Giải pháp này bảo vệ các mạng dữ liệu khỏi các mối đe dọa hiện hữu như các cuộc tấn công "Thu thập dữ liệu hôm nay, giải mã trong tương lai" và các rủi ro trong tương lai do máy tính lượng tử gây ra.
Theo ông James Nguyen, không giống như QKD quang học truyền thống vốn đòi hỏi các đường cáp quang chuyên dụng đắt đỏ và phần cứng lượng tử chuyên biệt, QSKD của Quantropi hoàn toàn được định nghĩa bằng phần mềm. Giải pháp này chạy trên các mạng IP tiêu chuẩn, hiện có (đám mây, hybrid, vệ tinh và tần số vô tuyến RF).
Các hoạt động trao đổi khóa truyền thống thường truyền gửi khóa chung trên cùng một đường truyền với dữ liệu, khiến chúng dễ bị chặn thu. QSKD của Quantropi gửi entropy đạt cấp độ lượng tử theo phương thức ngoài băng tần. Các điểm cuối đồng bộ hóa entropy này và tạo ra các khóa giống hệt nhau một cách độc lập mà không bao giờ truyền vật liệu mật mã thực tế qua đường truyền dữ liệu.
Do vượt qua được các giới hạn vật lý của việc gửi từng hạt photon qua thủy tinh (cáp quang), phương pháp kỹ thuật số của Quantropi hoạt động trên các khoảng cách không giới hạn ở tốc độ mạng, có hiệu suất vượt trội hơn QKD quang học tới 250 lần trong các bài kiểm tra chuẩn.
Giải pháp hỗ trợ tiêu chuẩn giao thức ETSI GS QKD 014, cho phép giải pháp này tương tác liền mạch với các hệ sinh thái định tuyến và bảo mật doanh nghiệp từ các nhà cung cấp như Cisco, Palo Alto Networks, Juniper và Fortinet.
Hồi tháng 6/2026, Quantropi đã công bố giải pháp tích hợp chiến lược cùng Nokia, kết hợp công nghệ D-QKD với Máy chủ Quản lý Bảo mật (Security Management Server - SMS) của Nokia nhằm cung cấp khả năng phân phối khóa ngoài băng tần chống chịu lượng tử cho các mạng lưới trọng yếu.
Sự hợp tác này giúp các nhà mạng, doanh nghiệp và nhà điều hành hạ tầng trọng yếu phòng thủ hiệu quả trước các cuộc tấn công "Thu thập dữ liệu hôm nay, giải mã trong tương lai" mà không cần trang bị các thiết bị phần cứng độc quyền. Giải pháp cấp độ nhà mạng này đã được triển khai thành công tại Kirq, thử nghiệm thông tin lượng tử của Numana tại Canada, khẳng định khả năng sẵn sàng ứng dụng ở quy mô lớn.
Các doanh nghiệp Việt Nam đang đẩy nhanh chuyển đổi số và phát triển các dịch vụ số, việc bảo vệ dữ liệu và duy trì sự ổn định của hệ thống cần được xem xét song song với việc mở rộng ứng dụng công nghệ. Khi các hệ thống kết nối nhiều hơn và xử lý lượng dữ liệu ngày càng lớn, doanh nghiệp và tổ chức cần có kế hoạch quản trị dữ liệu, bảo mật và khả năng phục hồi phù hợp với nhu cầu sử dụng dài hạn.
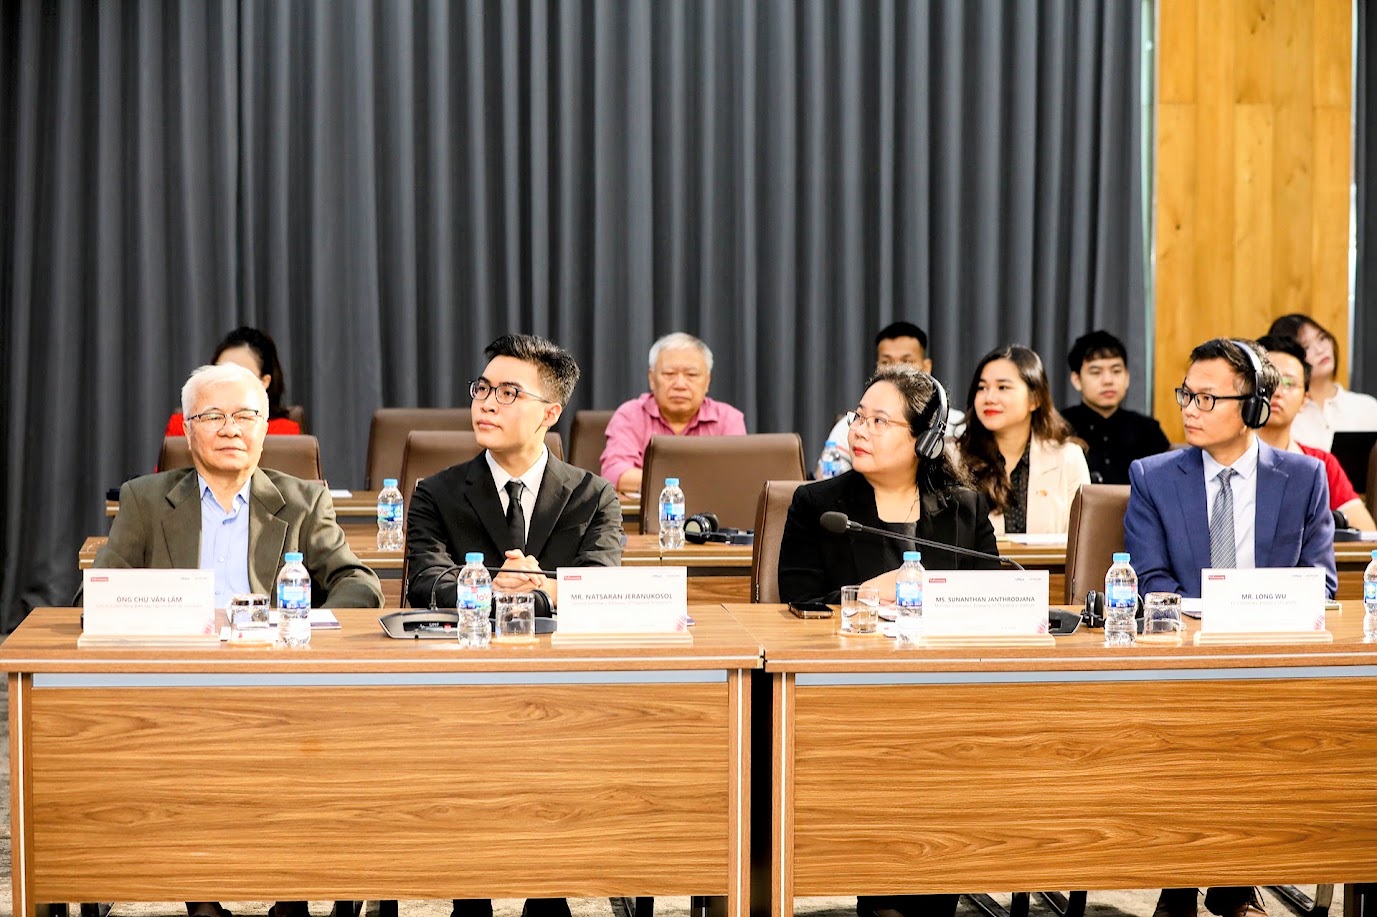
Hội thảo kỳ vọng tạo ra không gian đối thoại cởi mở, thẳng thắn và thực chất dành riêng cho các nhà lãnh đạo cấp cao, giúp tìm ra những lời giải thực chất cho bài toán an toàn dữ liệu của cộng đồng doanh nghiệp Việt Nam trong năm 2026. Ảnh: Việt Dũng
“Các tổ chức không nên chờ đến khi máy tính lượng tử có khả năng phá vỡ những thuật toán mã hóa hiện hành mới bắt đầu chuyển đổi”, ông James Nguyen nhấn mạnh. “Việc đánh giá dữ liệu, xác định thời gian cần bảo vệ và xây dựng lộ trình chuyển đổi sang mật mã hậu lượng tử cần được tiến hành từ sớm”.
 AI và dữ liệu đang thay đổi cách nhận diện, dự báo và quản trị rủi ro tài chính
 Công nghệ số thúc đẩy marketing chuyển từ "bán sản phẩm" sang "kiến tạo thị trường"
 CEO Quantropi James Nguyen: Sự kết hợp giữa AI và điện toán lượng tử đang tạo ra thách thức rất lớn với an ninh mạng